MI pārvaldība – ISO 42001, EN 18286 un ES MI akts
Uzskatīt katru MI lietojumu par aktīvu ar saviem riskiem, kontrolēm un darba plānu un parādīt atbilstību ES MI aktam no tiem pašiem ierakstiem.
Tipiskās prasībasISO/IEC 42001:2023EN 18286:2026ES MI akts (ES) 2024/1689ISO/IEC 23894
Kam tas paredzētsOrganizācijas, kas izstrādā, nodrošina vai izmanto MI sistēmas, no iekšējiem asistentiem līdz augsta riska sistēmām ES tirgū.
ISO/IEC 42001 nosaka MI pārvaldības sistēmu. EN 18286, kas publicēts 2026. gadā, nosaka kvalitātes vadības sistēmu, kas nodrošinātājiem nepieciešama ES MI akta vajadzībām. Pats MI akts nosaka pienākumus nodrošinātājiem un uzturētājiem atkarībā no katras MI sistēmas riska kategorijas.
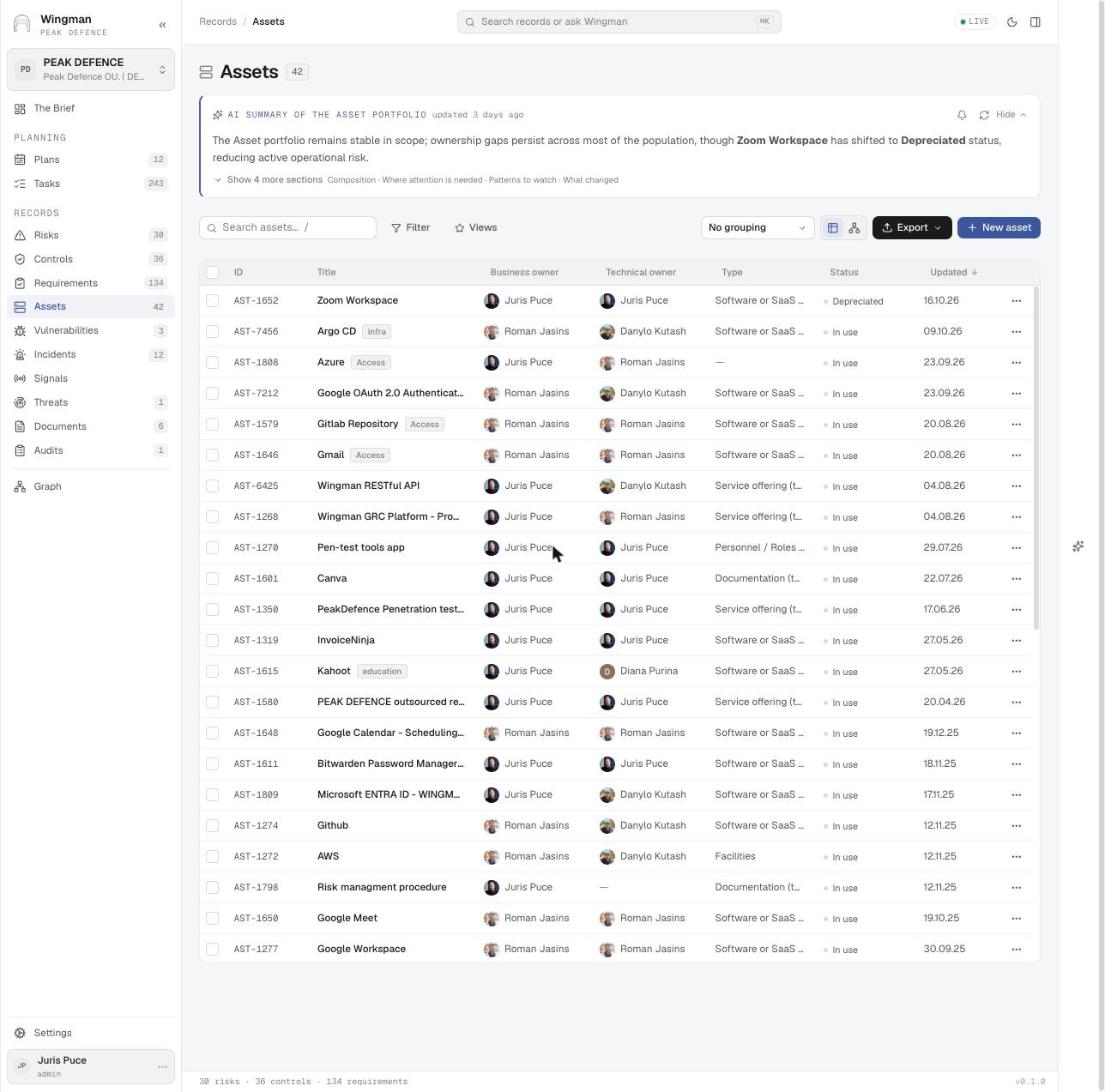
Visi trīs sākas vienā vietā: jāzina, kādi MI lietojumi pastāv, ko katrs dara un kam tas pieder. WINGMAN katrs MI lietojums ir aktīvs, tāpēc tam ir tās pašas saites kā visam pārējam: riski, kontroles, piegādātāji, dokumenti, incidenti un auditi. Jau ieviestās ISO 27001 un VDAR kontroles tiek izmantotas atkārtoti, un darbā pārvēršas tikai reālās nepilnības.
Video

Atskaņo no youtube-nocookie.com. YouTube neiestata sīkdatnes, līdz nospiežat atskaņot.
Reģistri, ko uztur WINGMAN
Katrs reģistrs ir sasaistītu ierakstu kopa vienā modelī, nevis atsevišķa izklājlapa. Izvēlieties ierakstu veidu, lai to apskatītu datu modelī.
MI lietojumu reģistrs
Katrs MI lietojums un sistēma ar mērķi, īpašnieku, riska kategoriju, nodrošinātāja vai uzturētāja lomu, modeļiem, datiem un atkarībām.
MI risku reģistrs
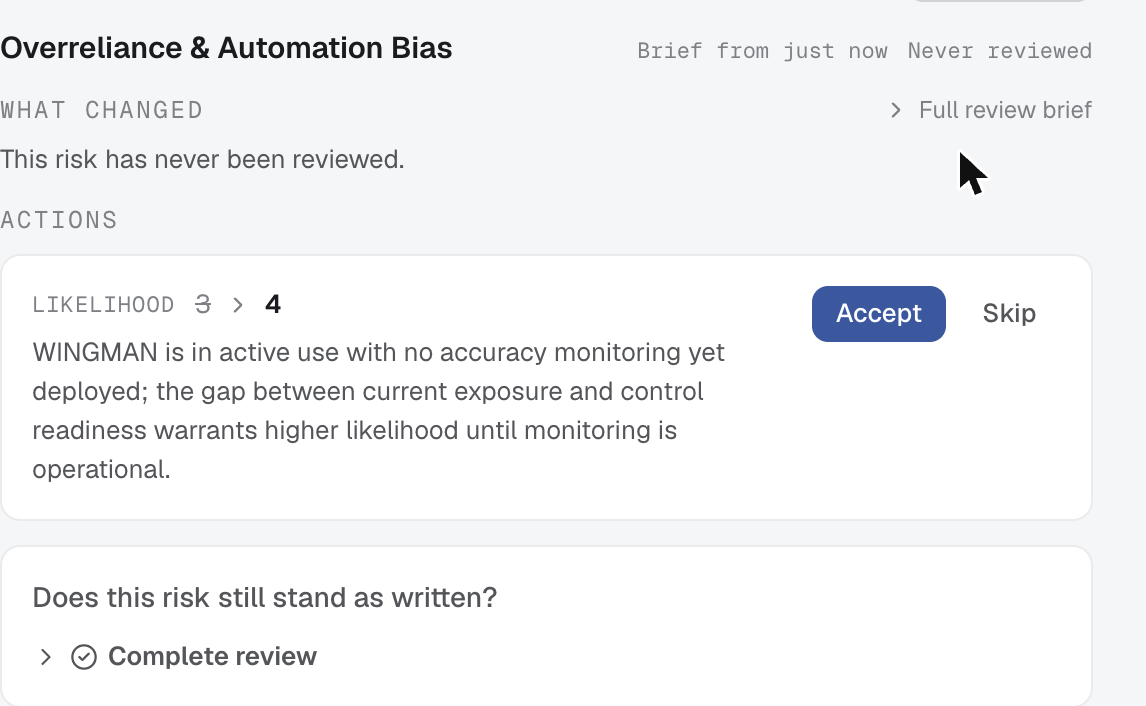
Riski katram lietojumam cilvēkiem, organizācijai un sabiedrībai, novērtēti tajā pašā skalā kā pārējais reģistrs.
Ietekmes novērtējumi un tehniskā dokumentācija
MI sistēmu ietekmes novērtējumi, pamattiesību ietekmes novērtējumi, tehniskā dokumentācija un lietošanas instrukcijas, sasaistīti ar lietojumu.
Pienākumu katalogs
ISO 42001, EN 18286 un MI akta panti kā punktu līmeņa ieraksti, sasaistīti savstarpēji un ar ISO 27001 un VDAR.
MI kontroles
Datu pārvaldības, pārredzamības, cilvēka uzraudzības, žurnalēšanas, precizitātes un noturības kontroles, katra ar īpašnieku un pierādījumiem.
Modeļu un MI pakalpojumu sniedzēji
Modeļu, platformu un MI funkciju nodrošinātāji ar līgumiem, lietošanas noteikumiem un novērtējumiem.
MI atbilstības darba plāns
Uzdevumi nepilnību novēršanai ar atbildīgajiem un termiņiem, apkopoti pa lietojumiem un pa pienākumiem.
Pārvaldības cikls uz modeļa
Izejiet cauri tam, kā regulējuma prasības tiek izpildītas ar WINGMAN ierakstiem, no tvēruma līdz pierādījumiem.
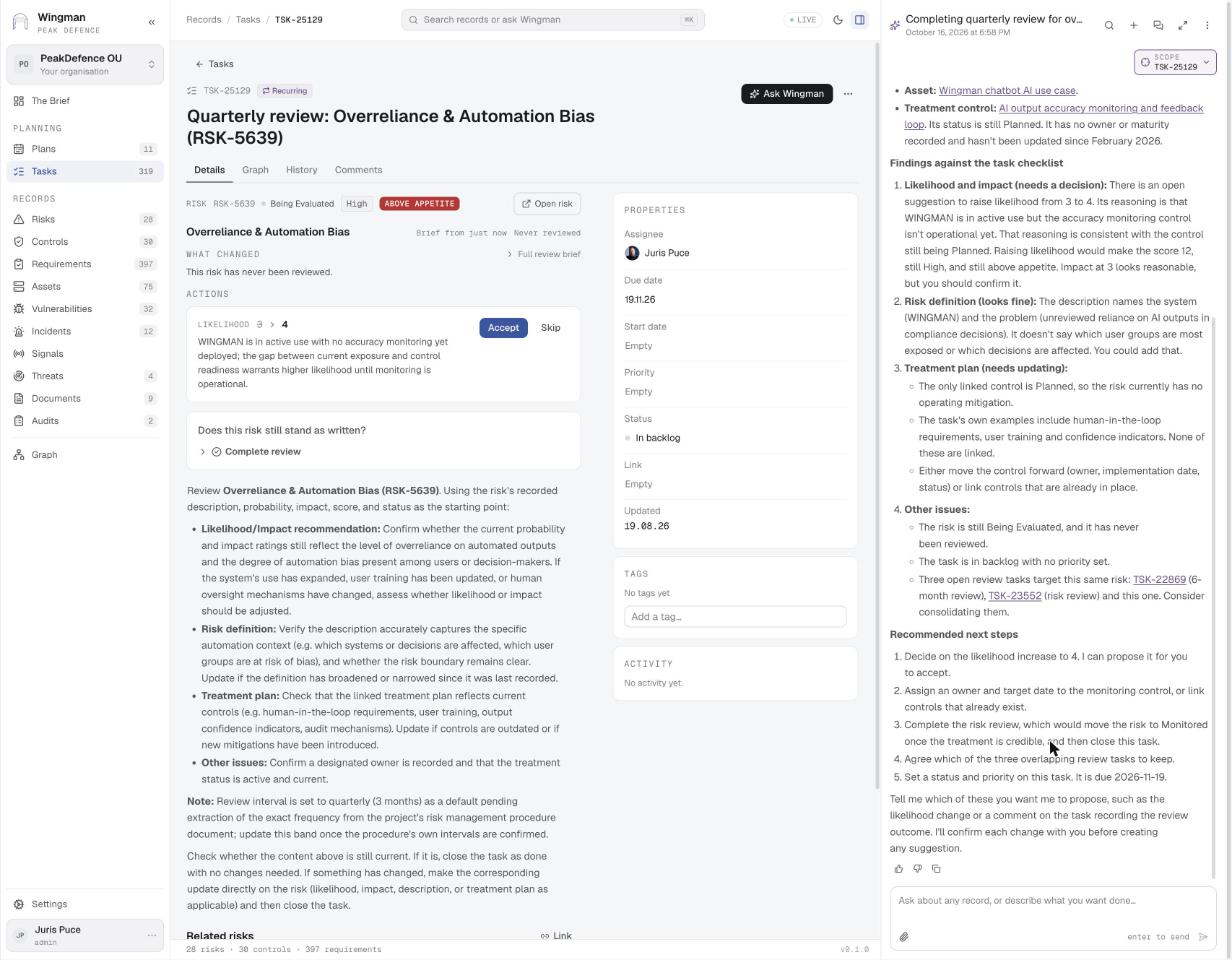
Šī posma ekrāni · Posms 1: MI lietojumu uzskaite
Šī posma ekrāni · Posms 3: Ietekmes un risku novērtējums
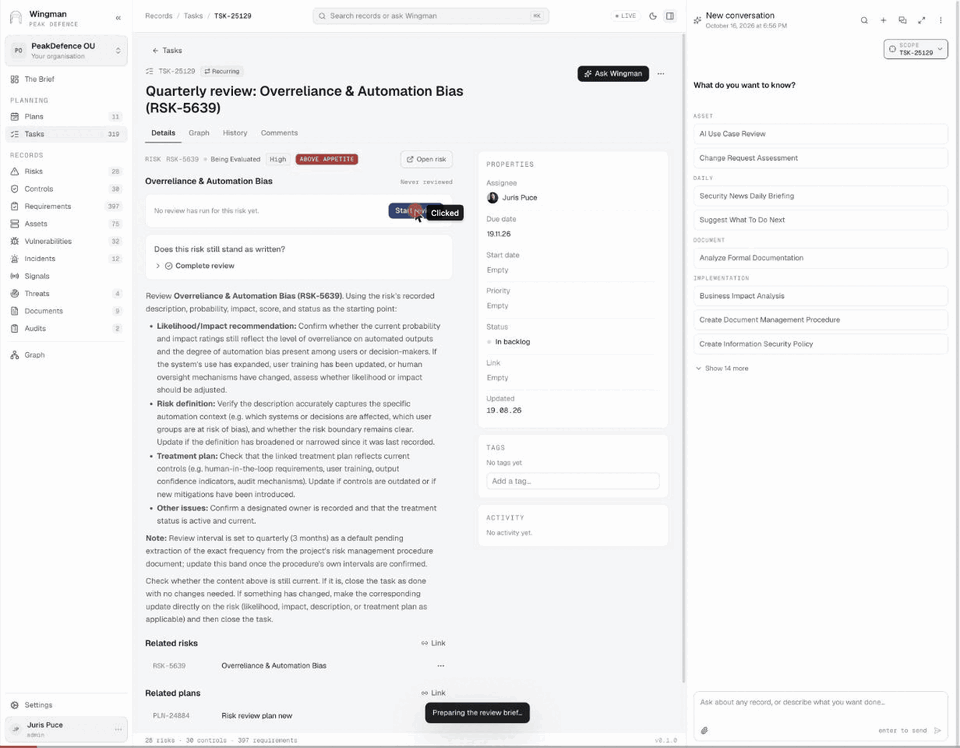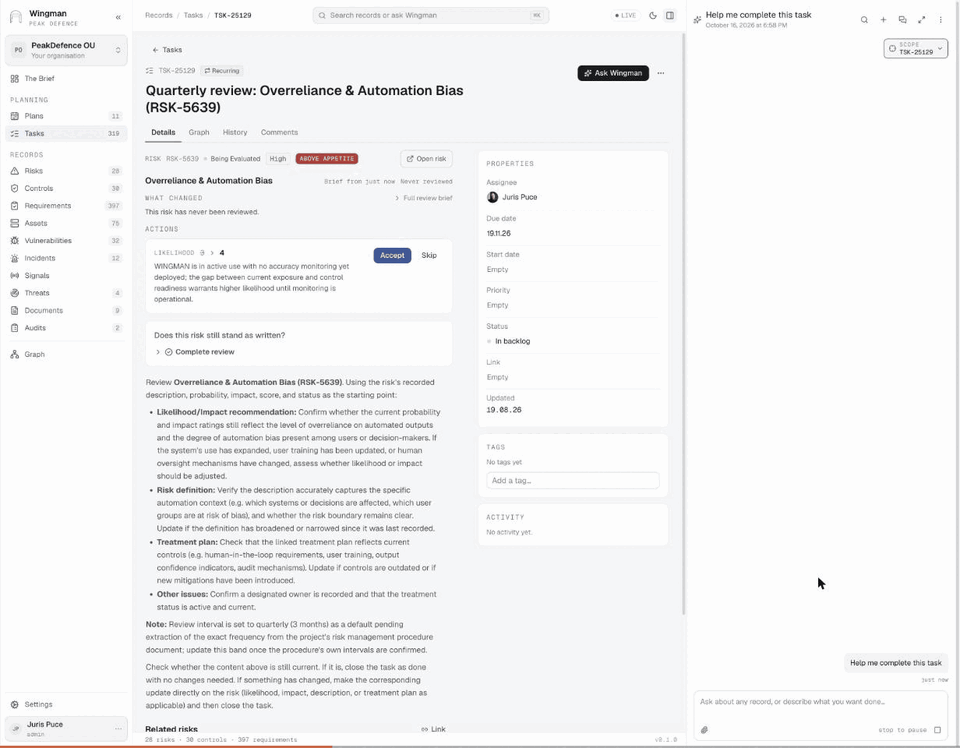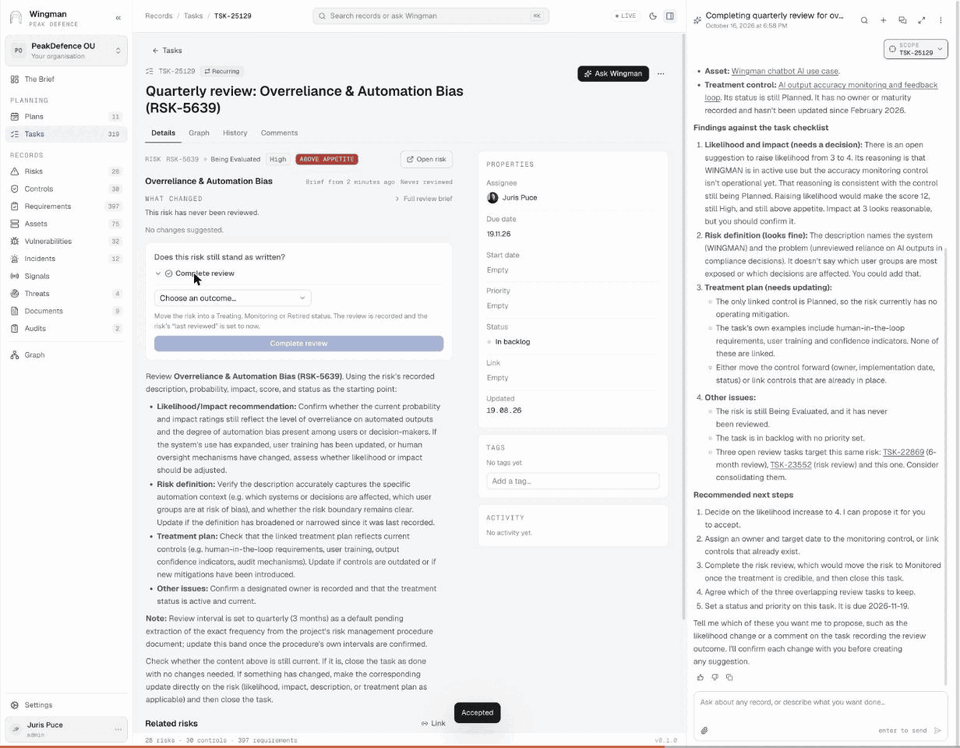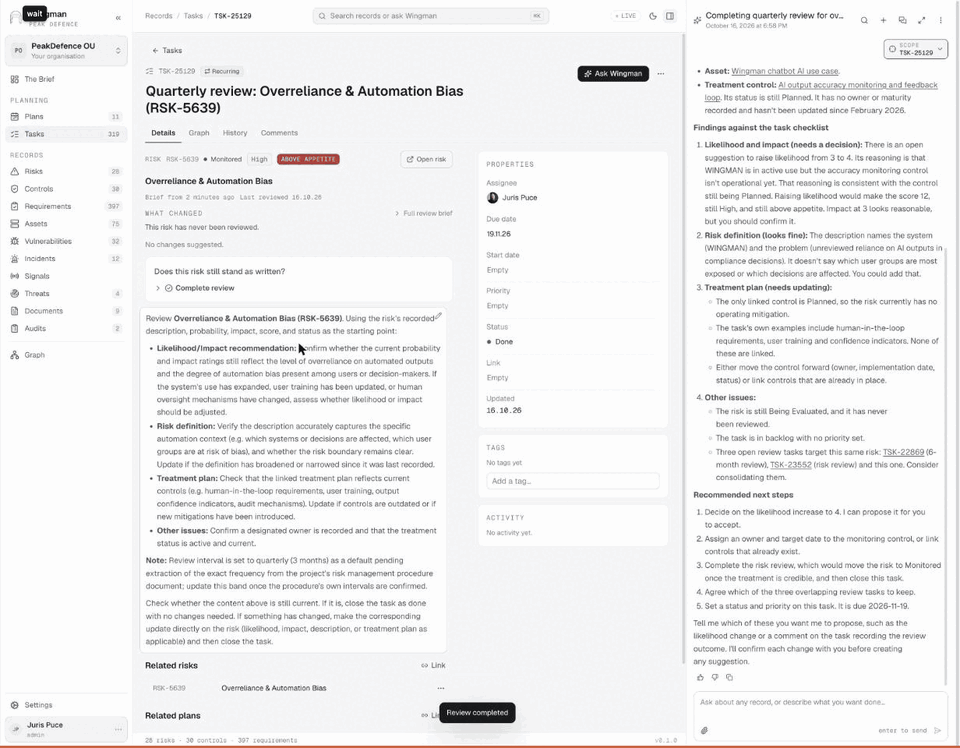 GIF
Lietojumi no šī skatpunkta
Tie paši lietojumi, ar to, kas mainās šī regulējuma dēļ.
Atbilstība
ES MI akts
Šī skatpunkta kodols. MI lietojumu reģistrs, klasifikācija, riski un kontroles un uzraudzība lietošanā.
Atbilstība
Jaunas prasības
Jaunas vadlīnijas, standarti un īstenošanas akti tiek sasaistīti ar esošajām kontrolēm, nevis sākta jauna programma.
Atbilstība
VDAR un DPIA
Lietojumi, kas apstrādā personas datus, izmanto tos pašus ierakstus kā DPIA, tāpēc novērtējumu veic vienreiz.
Darbība
Piegādātāju novērtēšana
Modeļu un MI pakalpojumu sniedzējus novērtē pirms izmantošanas, un to izmaiņas nonāk risku reģistrā.
Darbība
Izmaiņu pārvaldība
Jauna modeļa versija vai jauns mērķis ir izmaiņa, ko novērtē pirms ieviešanas.
Pārliecība
Audits
Iekšējie auditi atbilstoši ISO 42001 vai EN 18286 ar secinājumiem par katru punktu.
Atbildība
Lomas un RACI
Nodrošinātāja un uzturētāja pienākumi, cilvēka uzraudzība un MI pratība ir piesaistīti konkrētām lomām.
Jautājumi, uz kuriem tas atbild
Kuras MI sistēmas mēs izmantojam, un kuras no tām ir augsta riska?
No MI lietojumu reģistra uz katram reģistrēto kategoriju un lomu, ar pamatojumu un to, kas lēma.
Ko MI akts prasa no mums šim lietojumam, un kas vēl trūkst?
No lietojuma uz piemērojamajiem pienākumiem, uz kontrolēm, kas tos izpilda, uz to pierādījumiem. Pienākumi bez kontroles ir darba plāns.
Vai esošās ISO 27001 kontroles var izmantot ISO 42001?
Prasības ir sasaistītas starp standartiem, tāpēc kontrole, kas jau izpilda ISO 27001 punktu, parāda, kur tā izpilda arī ISO 42001 vai EN 18286 punktu.
Kam jārīkojas, ja MI sistēma darbojas nepareizi?
No incidenta uz lietojumu, uz uzraudzības lomu un riskiem, ko tas īsteno, ar ziņošanas termiņu, ja tas ir nopietns incidents.
Citas nozares un regulējumi
NIS2 un Nacionālās kiberdrošības likums
Vadīt būtiska vai svarīga subjekta informācijas drošības funkciju no viena reģistra, kurā ir piegādātāji, aktīvi, riski, incidenti, ievainojamības, draudi un uzdevumi.
Finanšu nozare – DORA, MiCA un uzraudzības prasības
Vadīt operacionālo, finanšu, reputācijas un citu nefinanšu risku pārvaldību vienā modelī un notvert notikumus, kuriem tā būtu jāmaina.
ISO 27001 un SOC 2 Type 2
Uzturēt visu informācijas drošības pārvaldības sistēmu vienā modelī, ar kontroļu īpašniekiem, regulārām pārskatīšanām, vadības pārskatu un pierādījumiem, kas aptver visu audita periodu.
Kibernoturības akts
Iestrādāt CRA atbilstību tajā, kā produkti tiek izstrādāti un uzturēti, no risku novērtējuma un SBOM līdz ievainojamību apstrādei un ziņošanai.
VDAR un datu aizsardzība
Uzturēt apstrādes darbību reģistru, DPIA, apstrādātājus, datu subjektu pieprasījumus un pārkāpumus kā sasaistītus ierakstus, lai pārskatatbildību varētu pierādīt jebkurā brīdī.