Kibernoturības akts
Iestrādāt CRA atbilstību tajā, kā produkti tiek izstrādāti un uzturēti, no risku novērtējuma un SBOM līdz ievainojamību apstrādei un ziņošanai.
Tipiskās prasībasCRA (ES) 2024/2847CRA I pielikuma būtiskās prasībasISO/IEC 27001IEC 62443-4-1
Kam tas paredzētsProduktu ar digitāliem elementiem ražotāji, importētāji un izplatītāji ES tirgū, tostarp programmatūras izstrādātāji.
Kibernoturības akts nosaka kiberdrošības prasības produktiem ar digitāliem elementiem visā to dzīves ciklā: drošu projektēšanu un izstrādi, risku novērtējumu, SBOM, ievainojamību apstrādi un drošības atjauninājumus atbalsta periodā, kā arī atbilstības novērtēšanu, pirms produktam tiek piešķirts CE marķējums. Ziņošana par aktīvi izmantotām ievainojamībām un smagiem incidentiem ir piemērojama no 2026. gada septembra; pārējie pienākumi sekos 2027. gada decembrī.
Tāpat kā NIS2, arī CRA ir vieglāk izpildīt kā sistēmu, nevis kā projektu. WINGMAN sistēmā produkti un to komponentes ir aktīvi, būtiskās prasības ir sasaistītas ar izstrādes kontrolēm, un ievainojamības, incidenti un dokumentācija ir sasaistīti ar produktu, uz kuru tie attiecas.
Reģistri, ko uztur WINGMAN
Katrs reģistrs ir sasaistītu ierakstu kopa vienā modelī, nevis atsevišķa izklājlapa. Izvēlieties ierakstu veidu, lai to apskatītu datu modelī.
Produktu un komponenšu reģistrs
Produkti ar digitāliem elementiem, versijas, atbalsta periodi, CRA klase un komponentes katrā versijā.
Komponenšu piegādātāji
Atvērtā koda projekti un komerciālie komponenšu piegādātāji ar pienācīgas rūpības pārbaudi un atbalsta statusu.
Produktu risku novērtējumi
Kiberdrošības riski katram produktam, uzturēti aktuāli visu atbalsta periodu.
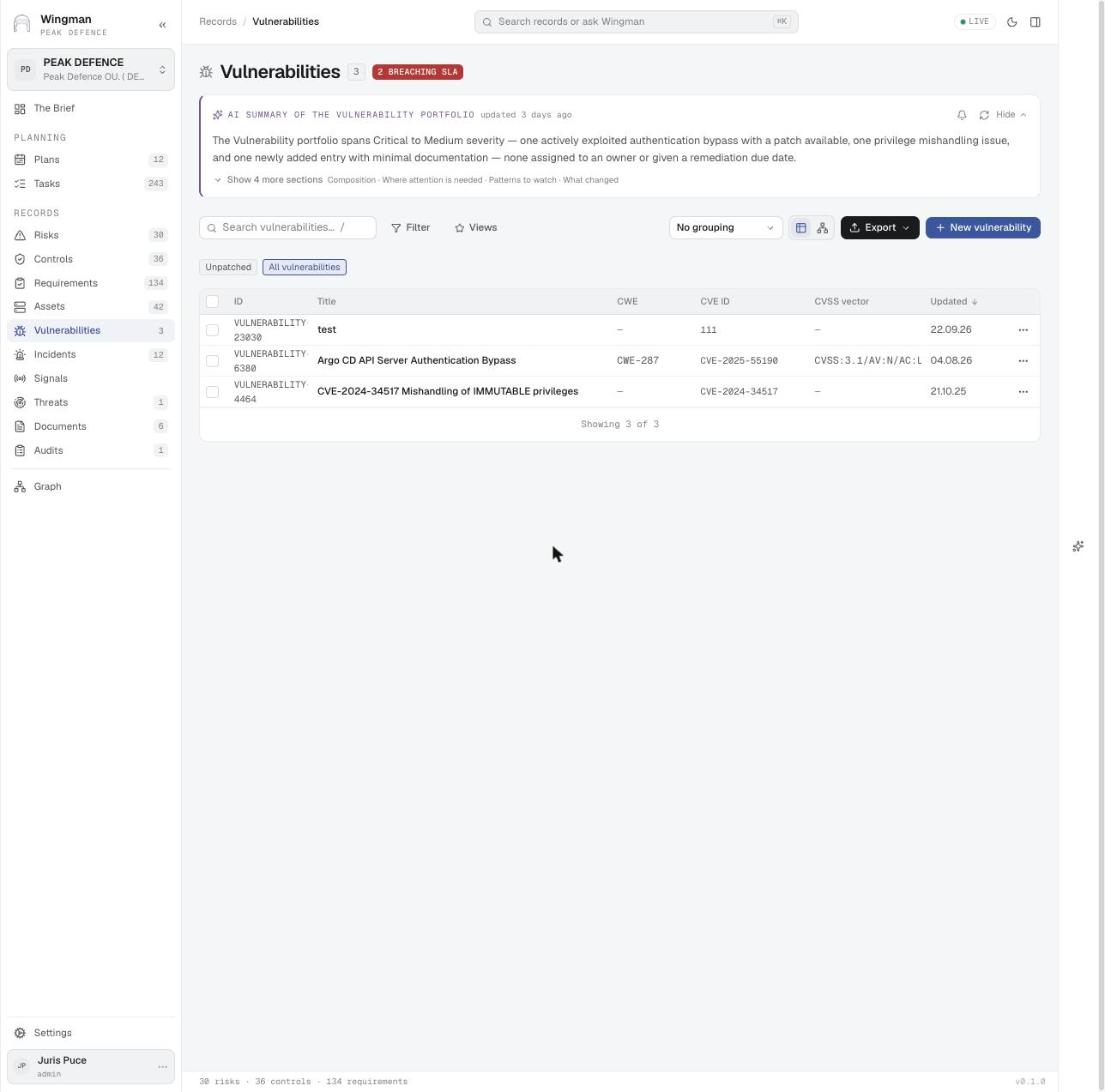
Ievainojamību reģistrs
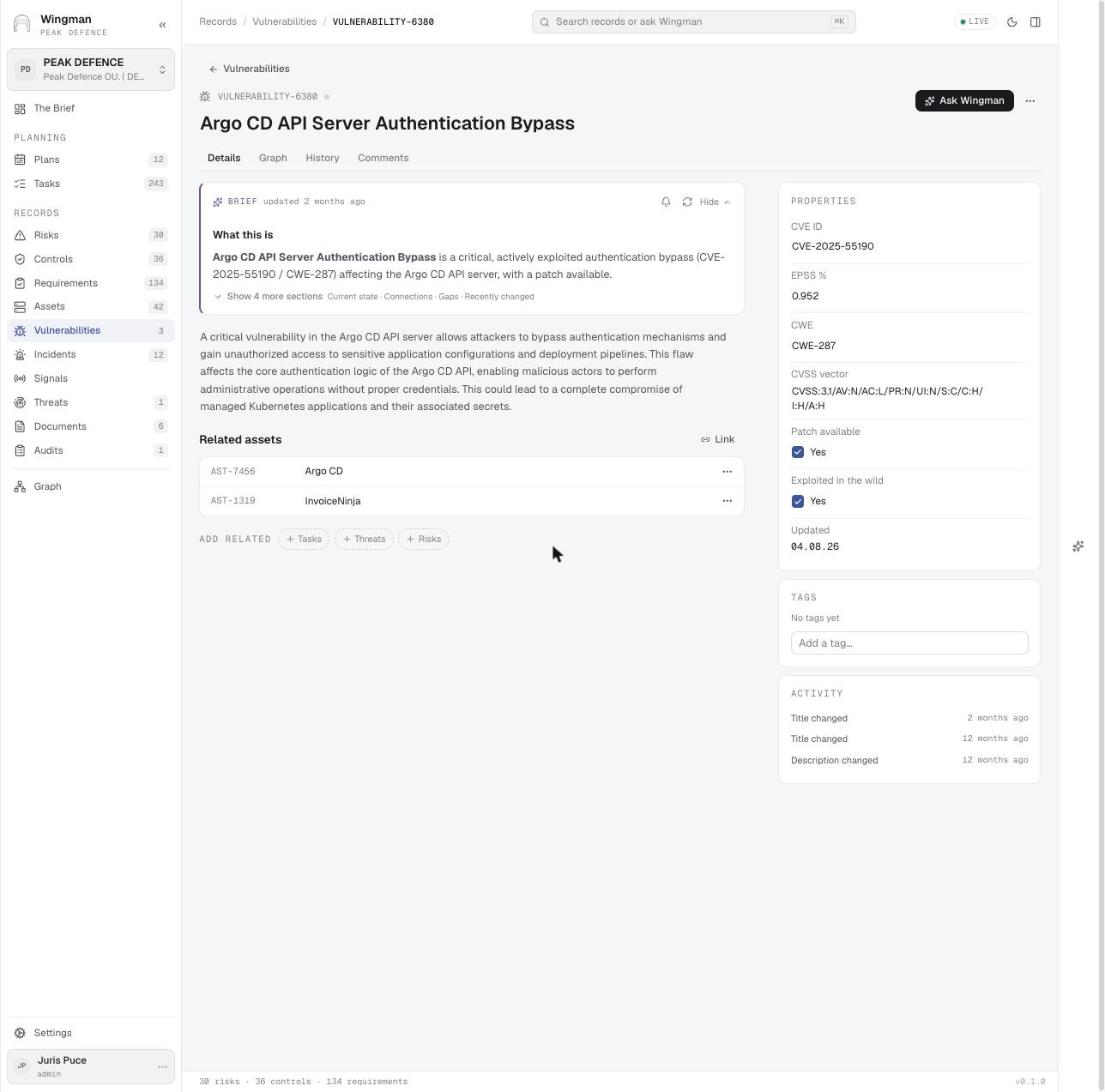
Ievainojamības katram produktam un komponentei ar nozīmīgumu, labojumu, drošības atjauninājumu un atklāšanu.
Ziņojamie notikumi
Aktīvi izmantotas ievainojamības un smagi incidenti ar termiņiem, ziņojumiem un turpmākajām darbībām.
Būtiskās prasības
I pielikuma prasības par produkta drošību un ievainojamību apstrādi, sasaistītas ar izstrādes kontrolēm.
Tehniskā dokumentācija
Risku novērtējums, SBOM, projektēšanas un testēšanas ieraksti, informācija lietotājiem un atbilstības deklarācija katram produktam.
Pārvaldības cikls uz modeļa
Izejiet cauri tam, kā regulējuma prasības tiek izpildītas ar WINGMAN ierakstiem, no tvēruma līdz pierādījumiem.
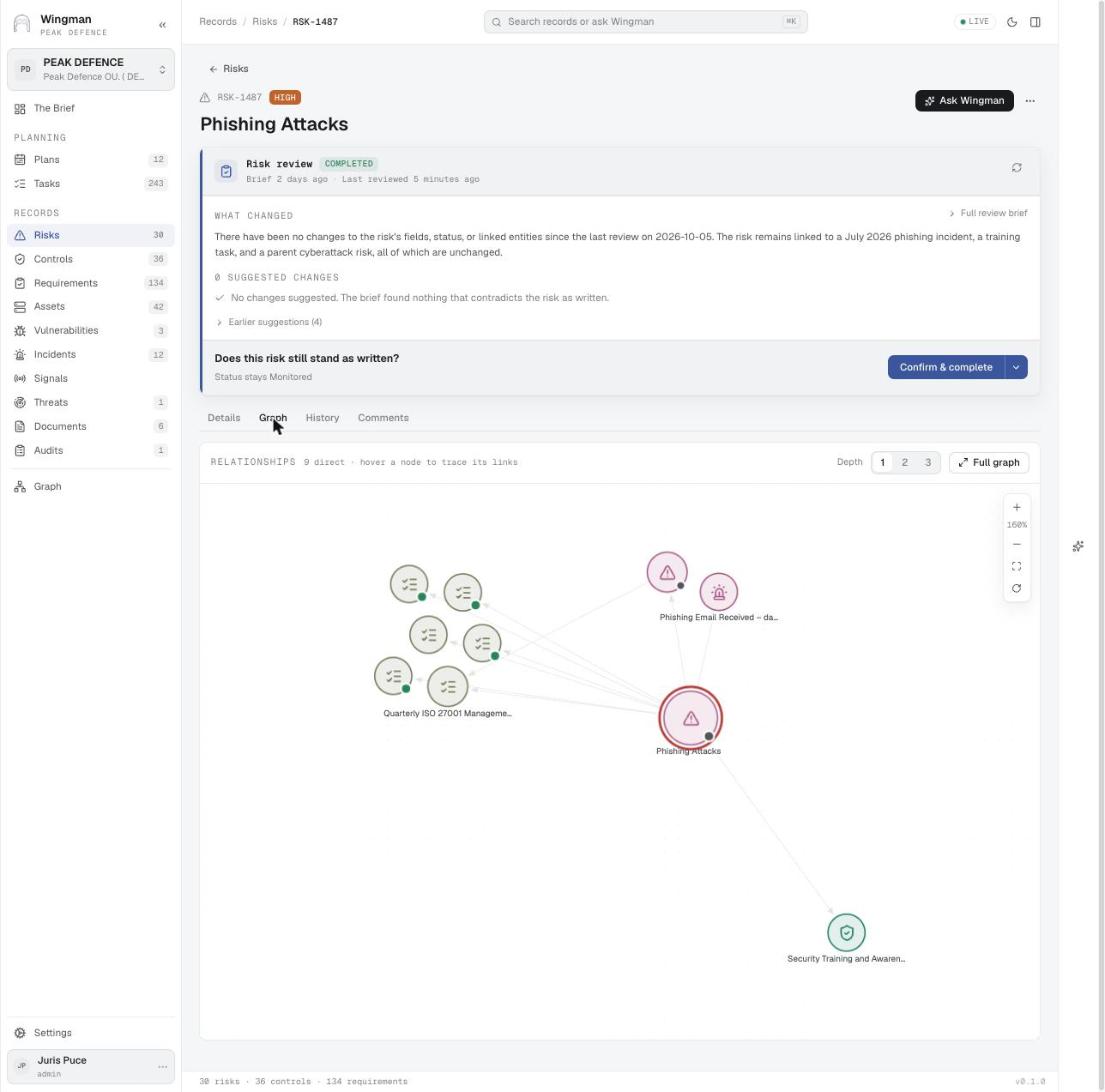
Šī posma ekrāni · Posms 4: Ievainojamību apstrāde
Lietojumi no šī skatpunkta
Tie paši lietojumi, ar to, kas mainās šī regulējuma dēļ.
Riski
Ievainojamību ietekme
Brīdinājumus salīdzina ar produktu komponentēm, tāpēc skartie produkti un versijas ir zināmi stundu laikā.
Darbība
Incidentu pārvaldība
Aktīvi izmantotām ievainojamībām un smagiem incidentiem ievēro ziņošanas termiņus, un ziņojumi tiek saglabāti ierakstā.
Darbība
Izmaiņu pārvaldība
Katram laidienam novērtē drošības ietekmi, un ieraksts kļūst par daļu no tehniskās dokumentācijas.
Darbība
Piegādātāju novērtēšana
Trešo pušu un atvērtā koda komponenšu pienācīgas rūpības pārbaude, pirms tās nonāk produktā.
Atbilstība
Jaunas prasības
Saskaņotie standarti un vadlīnijas saskaņā ar CRA tiek sasaistīti ar jau ieviestām kontrolēm.
Riski
Risku identificēšana
Produktu komandas identificē riskus katram produktam, kas saskaņā ar CRA jādokumentē un jāatjaunina.
Pārliecība
Audits
Iekšējās pārbaudes pret būtiskajām prasībām pirms atbilstības novērtēšanas.
Jautājumi, uz kuriem tas atbild
Kuros mūsu produktos un versijās ir šī ievainojamā komponente?
No brīdinājuma uz ievainojamību, uz komponentēm un produktiem un versijām, kurās tās ir.
Vai par šo ievainojamību jāziņo, un līdz kuram brīdim?
Ievainojamības ierakstā redzams, vai tā tiek aktīvi izmantota, kādi termiņi piemērojami un kas jau nosūtīts.
Kuras būtiskās prasības šis produkts vēl neizpilda?
No produkta uz I pielikuma prasībām, uz kontrolēm, kas tās izpilda, un to pierādījumiem. Tas, kam nav kontroles, ir darba plāns.
Kuri produkti vēl ir atbalsta periodā?
Katra produkta ierakstā ir tā atbalsta periods, tāpēc drošības atjauninājumu pienākumi redzami katrai versijai.
Citas nozares un regulējumi
NIS2 un Nacionālās kiberdrošības likums
Vadīt būtiska vai svarīga subjekta informācijas drošības funkciju no viena reģistra, kurā ir piegādātāji, aktīvi, riski, incidenti, ievainojamības, draudi un uzdevumi.
Finanšu nozare – DORA, MiCA un uzraudzības prasības
Vadīt operacionālo, finanšu, reputācijas un citu nefinanšu risku pārvaldību vienā modelī un notvert notikumus, kuriem tā būtu jāmaina.
ISO 27001 un SOC 2 Type 2
Uzturēt visu informācijas drošības pārvaldības sistēmu vienā modelī, ar kontroļu īpašniekiem, regulārām pārskatīšanām, vadības pārskatu un pierādījumiem, kas aptver visu audita periodu.
MI pārvaldība – ISO 42001, EN 18286 un ES MI akts
Uzskatīt katru MI lietojumu par aktīvu ar saviem riskiem, kontrolēm un darba plānu un parādīt atbilstību ES MI aktam no tiem pašiem ierakstiem.
VDAR un datu aizsardzība
Uzturēt apstrādes darbību reģistru, DPIA, apstrādātājus, datu subjektu pieprasījumus un pārkāpumus kā sasaistītus ierakstus, lai pārskatatbildību varētu pierādīt jebkurā brīdī.