Finanšu nozare – DORA, MiCA un uzraudzības prasības
Vadīt operacionālo, finanšu, reputācijas un citu nefinanšu risku pārvaldību vienā modelī un notvert notikumus, kuriem tā būtu jāmaina.
Tipiskās prasībasDORA (ES) 2022/2554MiCA (ES) 2023/1114ECB / VUM uzraudzības prasībasEBI vadlīnijas par iekšējo pārvaldību un ārpakalpojumiemISO 31000
Kam tas paredzētsBankas, maksājumu un elektroniskās naudas iestādes, ieguldījumu brokeru sabiedrības, apdrošinātāji un kriptoaktīvu pakalpojumu sniedzēji, kā arī IKT pakalpojumu sniedzēji, kas tos apkalpo.
Finanšu uzraudzības iestādes skatās uz visu nefinanšu risku kopumu, ne tikai uz IKT. DORA nosaka noteikumus IKT riskam, incidentu ziņošanai, noturības testēšanai un IKT trešajām pusēm. MiCA kriptoaktīvu pakalpojumu sniedzējiem nosaka prasības pārvaldībai, interešu konfliktiem, sūdzību izskatīšanai, ārpakalpojumiem un darbības nepārtrauktībai. Uzraudzības prasības, tostarp ECB prasības nozīmīgām iestādēm un EBI vadlīnijas, prasa risku taksonomiju, apetīti, pašnovērtējumus, zaudējumu datus un vadības institūcijas uzraudzību.
Liela daļa šī darba joprojām notiek manuāli: pašnovērtējumi izklājlapās, notikumi tiek vākti e-pastā, rādītāji atsevišķā pārskatā. WINGMAN sistēmā riski, kontroles, notikumi un trešās puses ir sasaistīti ieraksti, tāpēc notikums atjaunina risku, uz kuru tas attiecas, un vadības institūcija redz vienu kopainu.
Video


Atskaņo no youtube-nocookie.com. YouTube neiestata sīkdatnes, līdz nospiežat atskaņot.
Reģistri, ko uztur WINGMAN
Katrs reģistrs ir sasaistītu ierakstu kopa vienā modelī, nevis atsevišķa izklājlapa. Izvēlieties ierakstu veidu, lai to apskatītu datu modelī.
Nefinanšu risku reģistrs
Operacionālie, reputācijas, atbilstības, uzvedības, modeļu, ārpakalpojumu un IKT riski vienā hierarhijā, novērtēti vienā skalā un sasaistīti ar apetīti.
Procesi un kritiskās funkcijas
Biznesa procesi, produkti un kritiskās vai svarīgās funkcijas, ar sistēmām, datiem un trešajām pusēm aiz katras.
Trešo pušu un ārpakalpojumu reģistrs
IKT trešo pušu līgumi un citi ārpakalpojumi ar funkcijām, ko tie atbalsta, līgumiem, izejas plāniem un novērtējumiem. Pamats DORA informācijas reģistram.
Rādītāju un notikumu plūsma
Galvenie riska rādītāji, sūdzības, mediju un nozares ziņas, piegādātāju paziņojumi un uzraudzības iestādes saziņa, katrs izvērtēts un sasaistīts ar riskiem.
Zaudējumu notikumu un incidentu žurnāls
Zaudējumu notikumi, gandrīz notikušie gadījumi un nozīmīgi incidenti ar cēloni, ietekmi, īstenotajiem riskiem, ziņošanu un turpmākajām darbībām.
Kontroļu bibliotēka
Kontroles ar īpašniekiem, biežumu un pierādījumiem, pārbaudītas pašnovērtējumos un iekšējā auditā.
Regulējošās prasības
DORA, MiCA, EBI vadlīnijas un uzraudzības prasības kā punktu līmeņa ieraksti, sasaistīti starp ietvariem, lai viena kontrole derētu vairākām prasībām.
Pārvaldības cikls uz modeļa
Izejiet cauri tam, kā regulējuma prasības tiek izpildītas ar WINGMAN ierakstiem, no tvēruma līdz pierādījumiem.
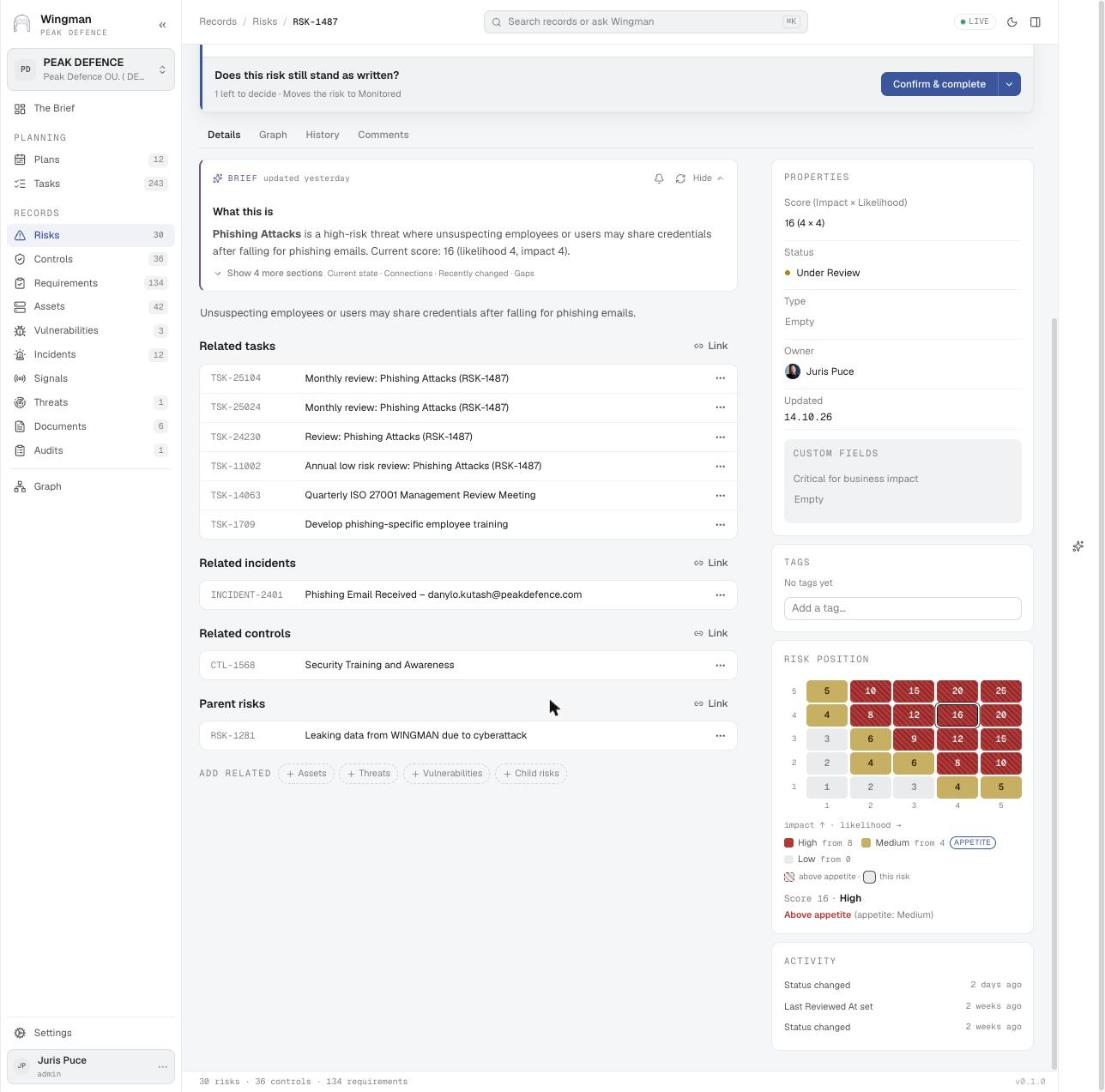
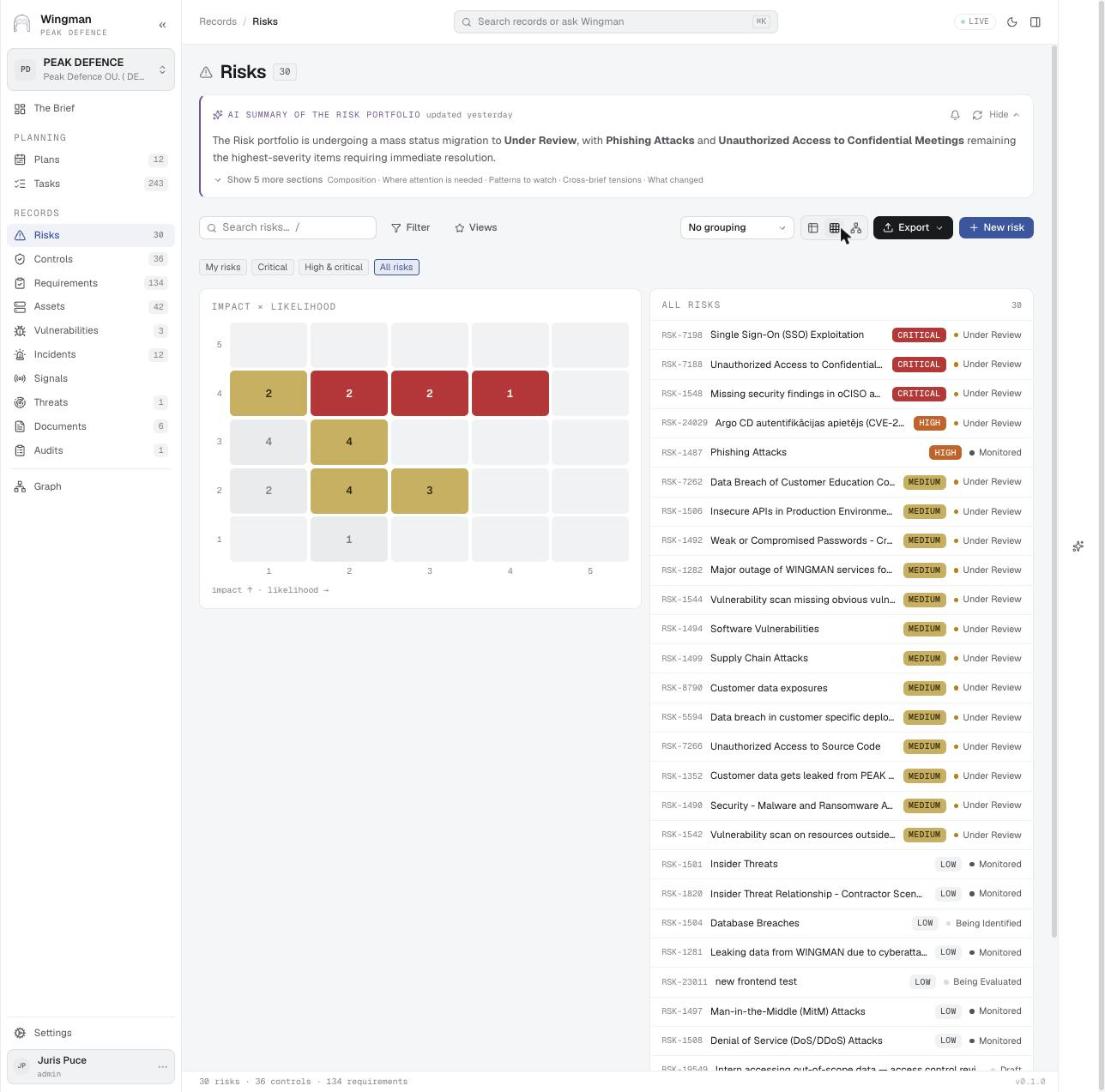
Šī posma ekrāni · Posms 1: Risku taksonomija un apetīte
Šī posma ekrāni · Posms 3: Risku un kontroļu pašnovērtējums
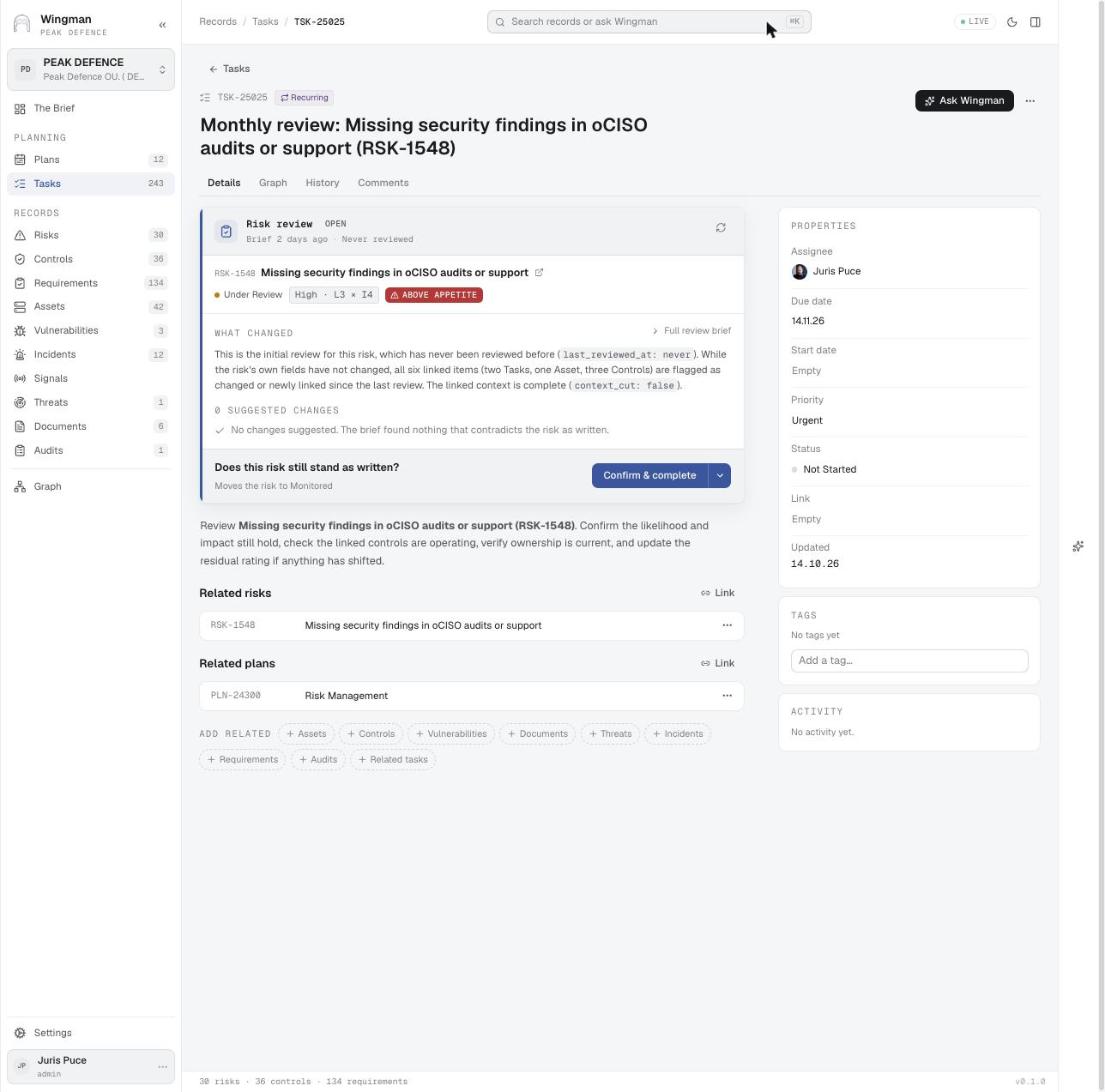
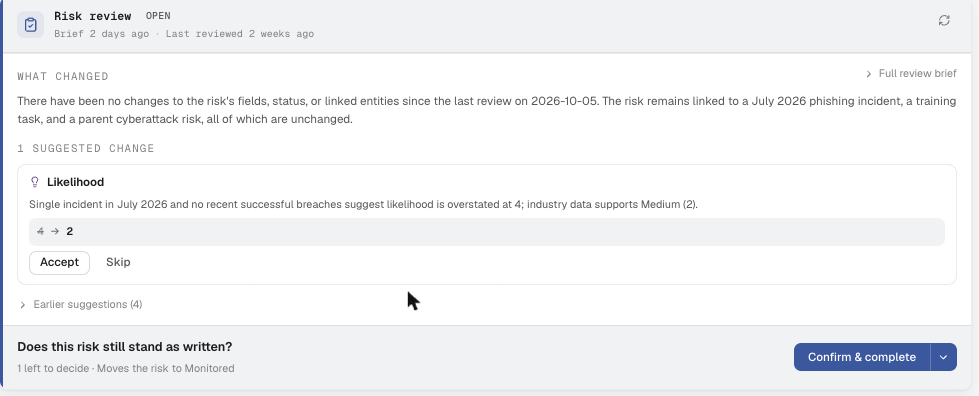
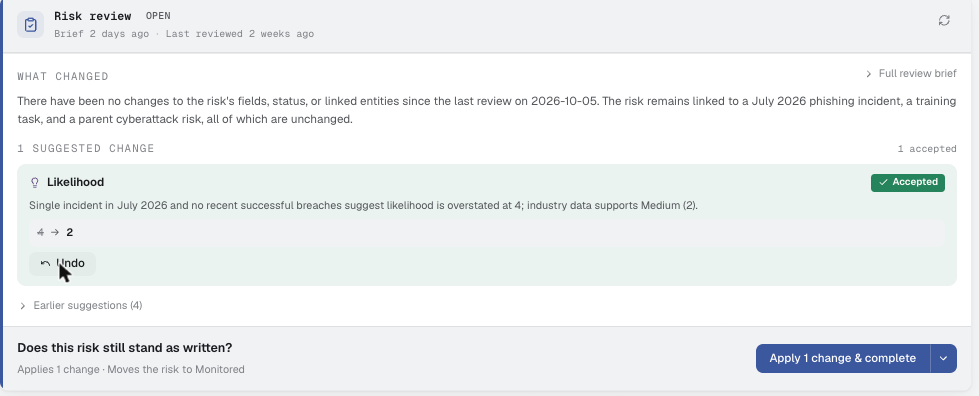
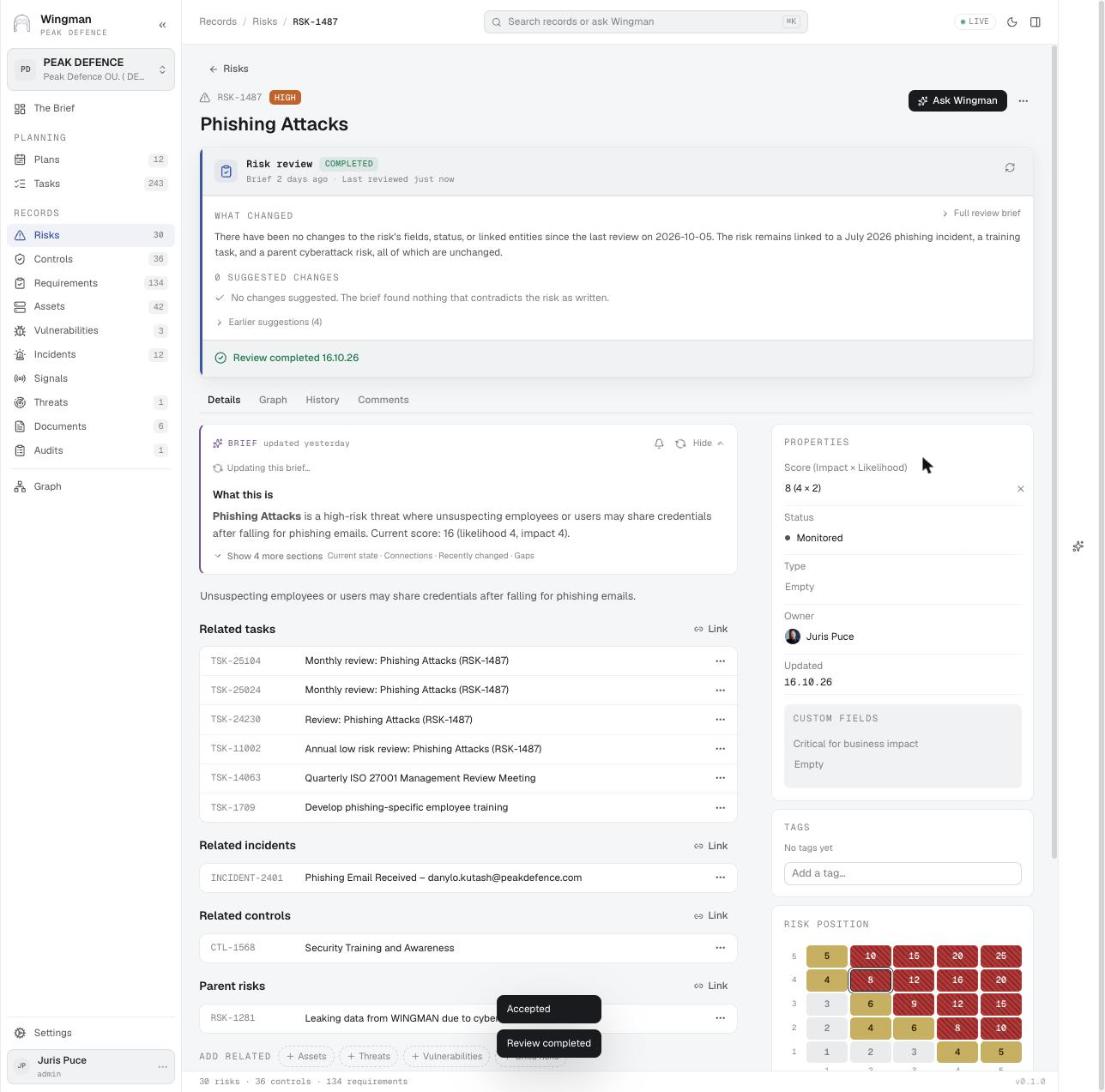
Šī posma ekrāni · Posms 4: Galvenie riska rādītāji un notikumi
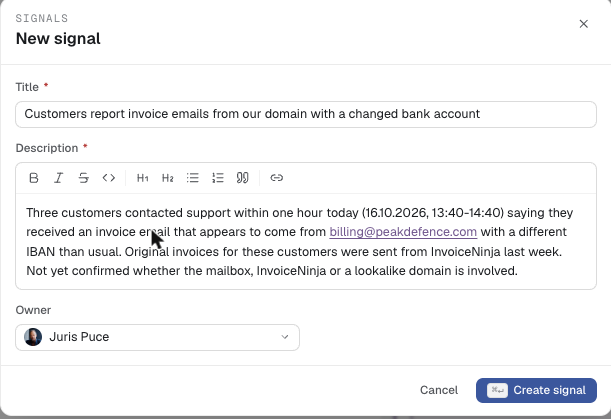
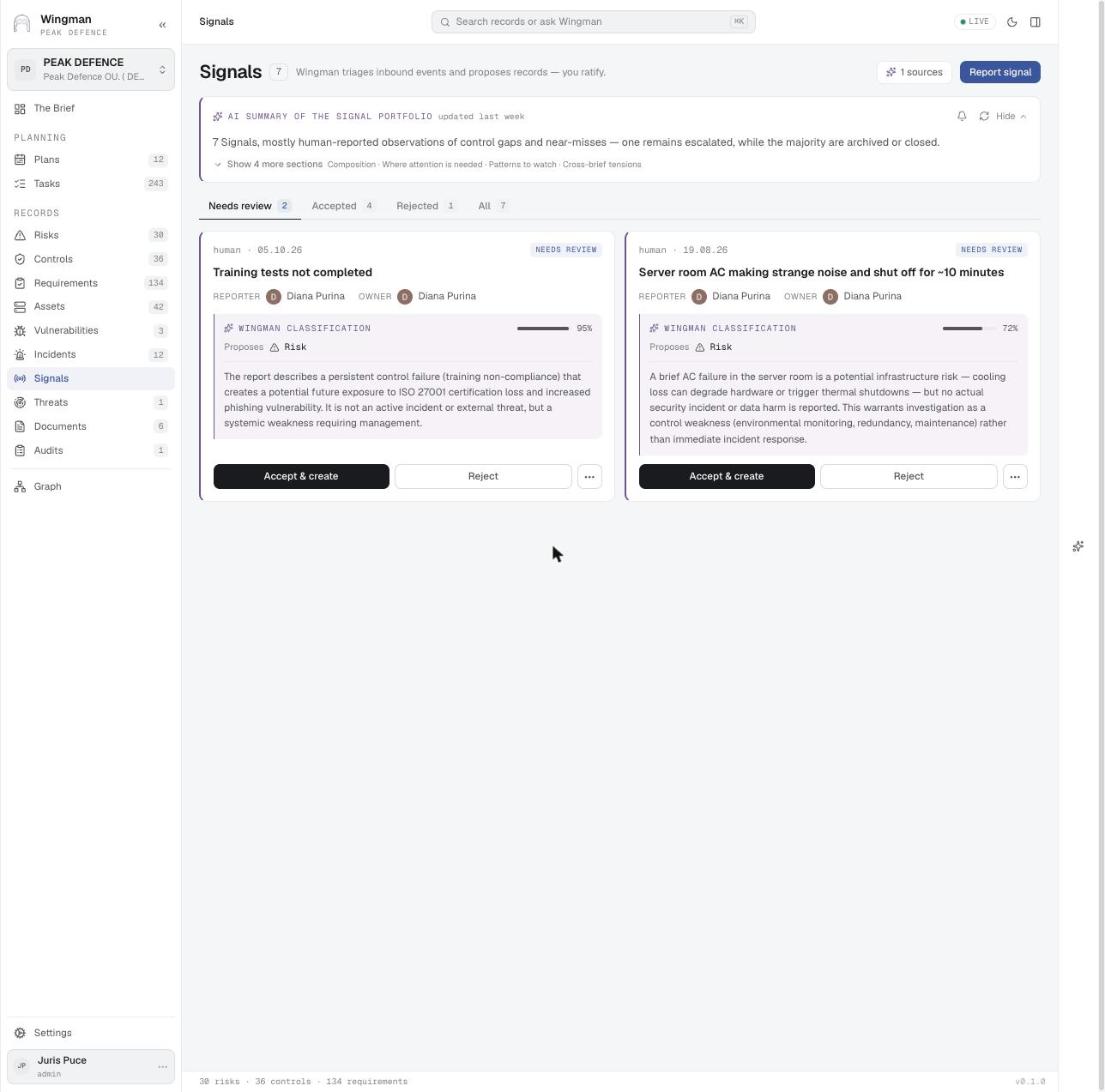
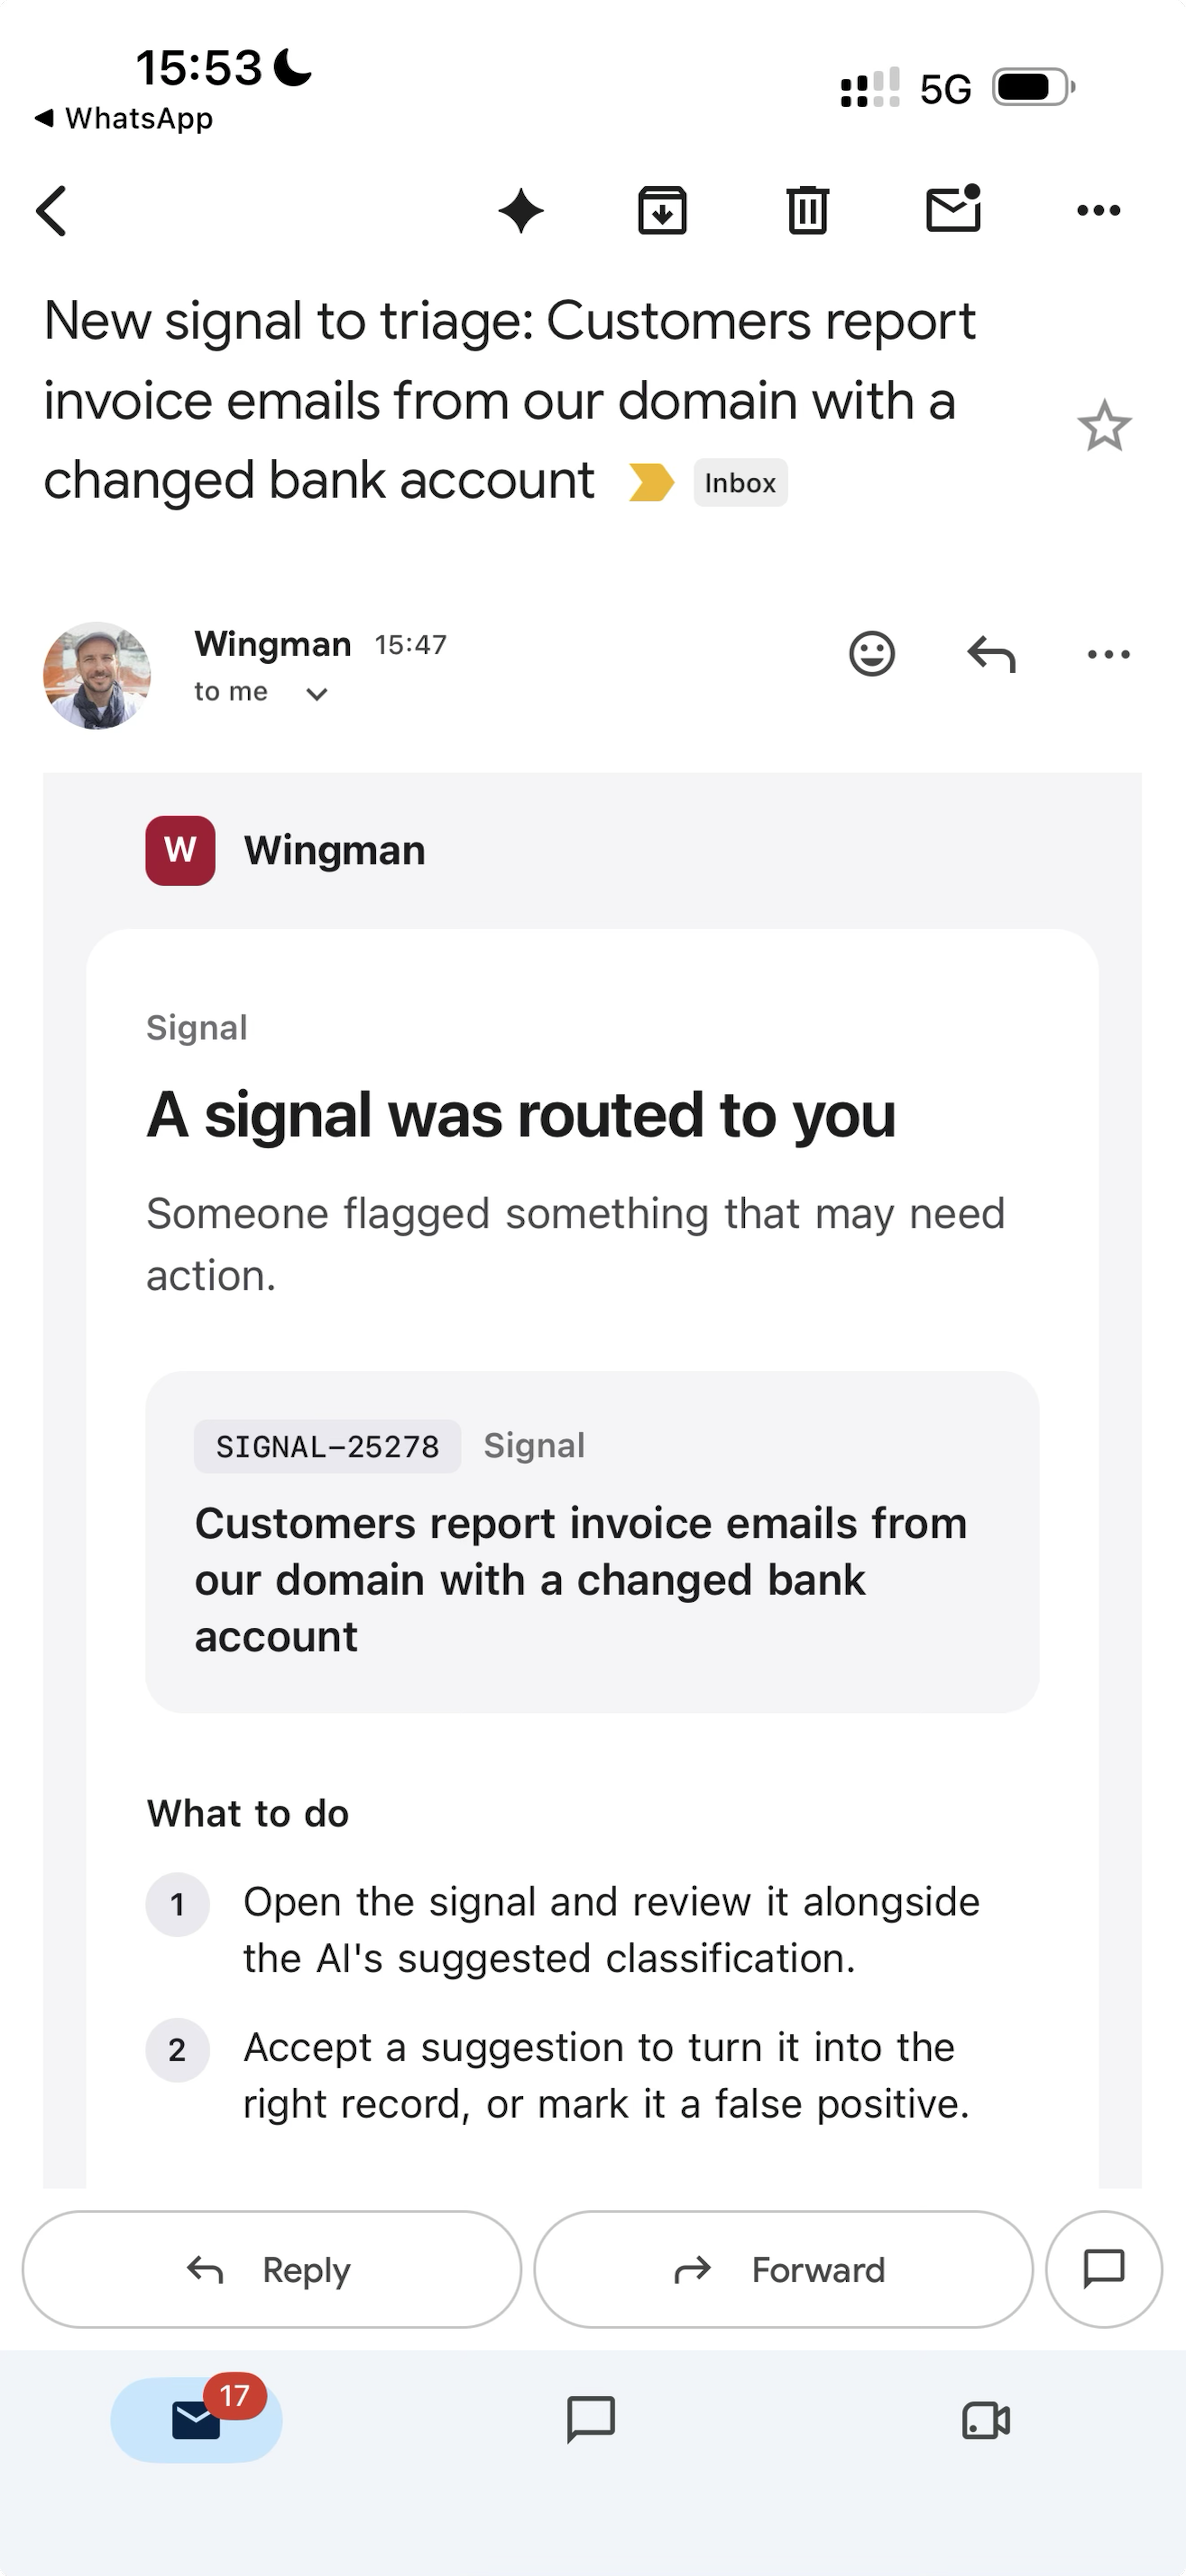
Šī posma ekrāni · Posms 5: Zaudējumu notikumi un incidenti
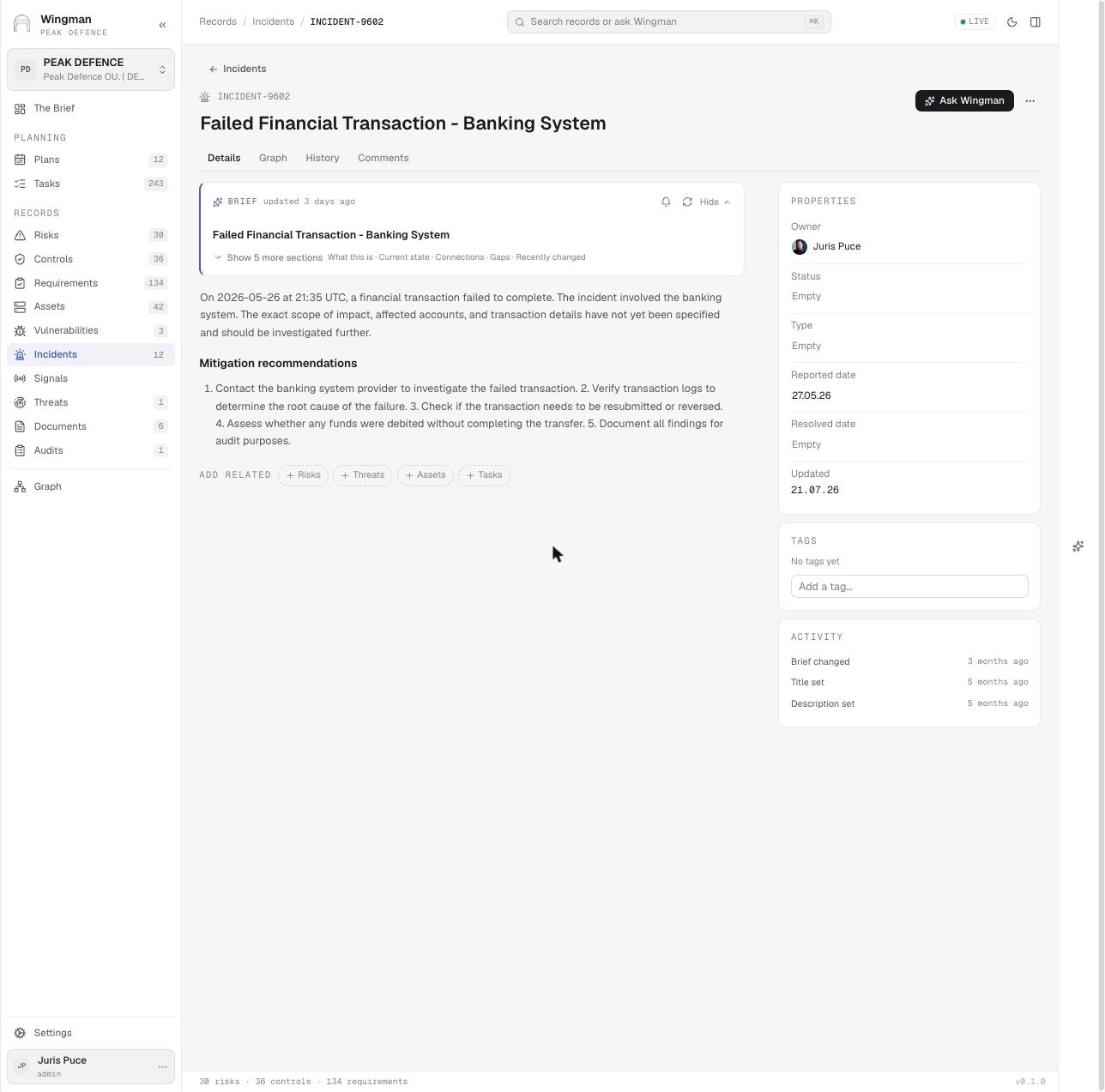
Šī posma ekrāni · Posms 6: Ziņošana un uzraudzība
Lietojumi no šī skatpunkta
Tie paši lietojumi, ar to, kas mainās šī regulējuma dēļ.
Riski
Risku identificēšana
Uz intervijām balstīta risku identificēšana katram procesam, kas papildina operacionālo risku hierarhiju, nevis vienreizējs seminārs.
Riski
Risku pārskatīšana un apstrāde
Risku un kontroļu pašnovērtējums ar otrās līnijas apstrīdēšanu, plānots un uzraudzīts kā plāns.
Darbība
Incidentu pārvaldība
Zaudējumu notikumi un nozīmīgi ar IKT saistīti incidenti tiek reģistrēti vienreiz, ar klasifikāciju, ziņošanu un gūtajām mācībām, kas atjaunina riskus.
Darbība
Piegādātāju novērtēšana
Trešo pušu risks saskaņā ar DORA un ārpakalpojumu vadlīnijām, no novērtējuma pirms līguma līdz izejas plāniem, papildinot informācijas reģistru.
Riski
Darbības ietekmes analīze
Kritiskās vai svarīgās funkcijas ar ietekmes pielaidēm, atjaunošanas mērķiem un atkarībām aiz tām.
Atbilstība
Jaunas prasības
Jaunas uzraudzības prasības vai MiCA prasības tiek sasaistītas ar esošajām kontrolēm, pirms kāds sāk rakstīt jaunu politiku.
Atbilstība
Vadības pārskats
Vadības institūcija pārskata riska pakāpi pret risku apetīti, notikumus un novēršanas statusu.
Darbība
Izmaiņu pārvaldība
Jauni produkti un būtiskas izmaiņas tiek novērtētas no riska viedokļa pirms ieviešanas.
Jautājumi, uz kuriem tas atbild
Kāda šobrīd ir mūsu riska pakāpe pret apetīti?
No uzņēmuma riskiem uz procesu riskiem zem tiem, ar aktuālo novērtējumu, notikumiem un rādītājiem, kas to mainīja, un ieviestajām kontrolēm.
Kuriem šī ceturkšņa notikumiem vajadzēja mainīt riska novērtējumu?
No signāliem un zaudējumu notikumiem uz riskiem, ko tie norāda vai īsteno, parādot, kuri novērtējumi ir pārskatīti un kuri nav.
Kuras kritiskās funkcijas ir atkarīgas no vienas trešās puses?
No funkcijas uz aktīviem, uz kuriem tā balstās, uz piegādātājiem, kas tos nodrošina, ar līgumiem un izejas plāniem.
Vai informācijas reģistrs ir pilnīgs?
Piegādātāji bez sasaistītas funkcijas, līguma vai novērtējuma parādās kā nepilnības pirms iesniegšanas termiņa.
Citas nozares un regulējumi
NIS2 un Nacionālās kiberdrošības likums
Vadīt būtiska vai svarīga subjekta informācijas drošības funkciju no viena reģistra, kurā ir piegādātāji, aktīvi, riski, incidenti, ievainojamības, draudi un uzdevumi.
ISO 27001 un SOC 2 Type 2
Uzturēt visu informācijas drošības pārvaldības sistēmu vienā modelī, ar kontroļu īpašniekiem, regulārām pārskatīšanām, vadības pārskatu un pierādījumiem, kas aptver visu audita periodu.
MI pārvaldība – ISO 42001, EN 18286 un ES MI akts
Uzskatīt katru MI lietojumu par aktīvu ar saviem riskiem, kontrolēm un darba plānu un parādīt atbilstību ES MI aktam no tiem pašiem ierakstiem.
Kibernoturības akts
Iestrādāt CRA atbilstību tajā, kā produkti tiek izstrādāti un uzturēti, no risku novērtējuma un SBOM līdz ievainojamību apstrādei un ziņošanai.
VDAR un datu aizsardzība
Uzturēt apstrādes darbību reģistru, DPIA, apstrādātājus, datu subjektu pieprasījumus un pārkāpumus kā sasaistītus ierakstus, lai pārskatatbildību varētu pierādīt jebkurā brīdī.