VDAR un datu aizsardzība
Uzturēt apstrādes darbību reģistru, DPIA, apstrādātājus, datu subjektu pieprasījumus un pārkāpumus kā sasaistītus ierakstus, lai pārskatatbildību varētu pierādīt jebkurā brīdī.
Tipiskās prasībasVDAR (ES) 2016/679Fizisko personu datu apstrādes likumsISO/IEC 27701ISO 27001
Kam tas paredzētsIkviena organizācija, kas ES apstrādā personas datus kā pārzinis vai apstrādātājs, un tās datu aizsardzības speciālists.
VDAR prasa, lai pārziņi ne tikai ievērotu noteikumus, bet arī spētu to pierādīt. Tas nozīmē aktuālu apstrādes darbību reģistru, tiesisko pamatu katram nolūkam, DPIA augsta riska apstrādei, apstrādātāju līgumus, strādājošu kārtību datu subjektu pieprasījumiem un pārkāpumu paziņošanai, kā arī riskam atbilstošus drošības pasākumus. Latvijā VDAR papildina Fizisko personu datu apstrādes likums, un uzraudzību veic Datu valsts inspekcija.
WINGMAN sistēmā apstrādes darbības ir aktīvi, tāpēc tās ir sasaistītas ar tām pašām sistēmām, piegādātājiem, riskiem un kontrolēm kā visa informācijas drošības programma. Datu aizsardzības speciālists strādā ar tiem pašiem ierakstiem kā drošības komanda, un pasākumi, kas izpilda ISO 27001, parādās arī kā VDAR pasākumi.
Video

Atskaņo no youtube-nocookie.com. YouTube neiestata sīkdatnes, līdz nospiežat atskaņot.
Reģistri, ko uztur WINGMAN
Katrs reģistrs ir sasaistītu ierakstu kopa vienā modelī, nevis atsevišķa izklājlapa. Izvēlieties ierakstu veidu, lai to apskatītu datu modelī.
Apstrādes darbību reģistrs
Apstrādes darbības ar nolūku, datu un datu subjektu kategorijām, saņēmējiem, glabāšanas termiņu, sistēmām un īpašnieku.
Apstrādātāju un saņēmēju reģistrs
Apstrādātāji un apakšapstrādātāji ar līgumiem, atrašanās vietām, nosūtīšanas garantijām un novērtēšanas datumiem.
DPIA, paziņojumi un izvērtējumi
DPIA, leģitīmo interešu izvērtējumi, privātuma paziņojumi un datu apstrādes līgumi, sasaistīti ar darbībām, uz kurām tie attiecas.
Privātuma riski
Riski datu subjektu tiesībām un brīvībām katrai darbībai, tajā pašā skalā kā pārējais reģistrs.
Pārkāpumu reģistrs
Katrs personas datu aizsardzības pārkāpums ar izvērtējumu, lēmumu par ziņošanu, nosūtītajiem paziņojumiem un turpmākajām darbībām, arī tie, par kuriem nav ziņots.
Datu subjektu pieprasījumi
Piekļuves, dzēšanas, labošanas un iebildumu pieprasījumi ar termiņu, atbildīgo un rezultātu.
Tehniskie un organizatoriskie pasākumi
Drošības un privātuma pasākumi (32. pants) ar īpašniekiem un pierādījumiem, kopīgi ar ISO 27001.
Pārvaldības cikls uz modeļa
Izejiet cauri tam, kā regulējuma prasības tiek izpildītas ar WINGMAN ierakstiem, no tvēruma līdz pierādījumiem.
Šī posma ekrāni · Posms 5: Pieprasījumi un pārkāpumi
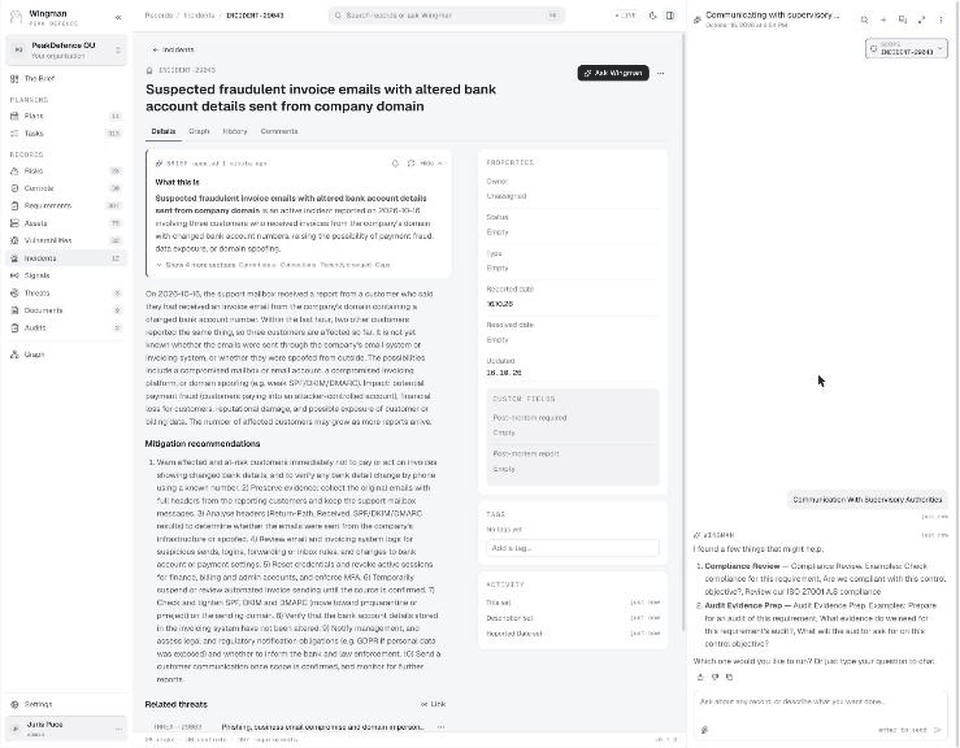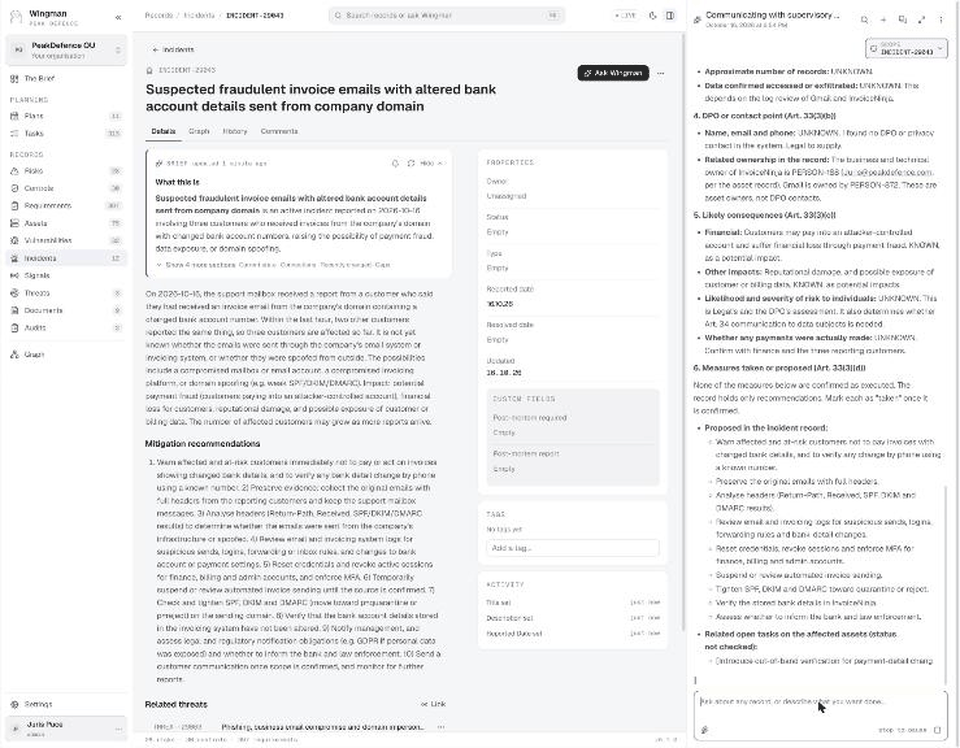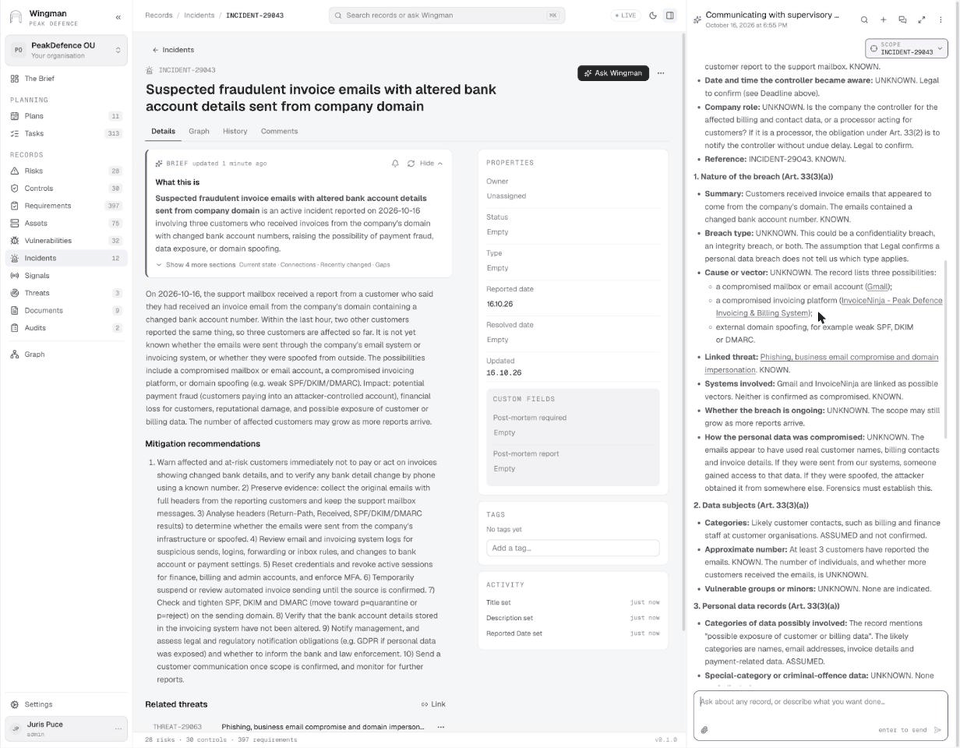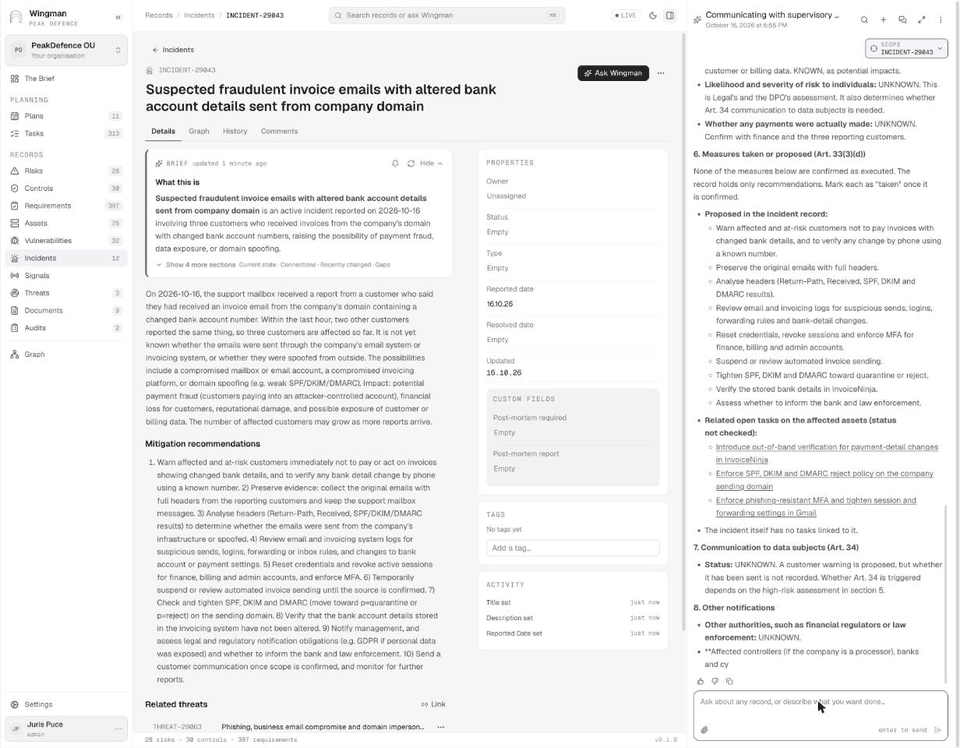 GIF
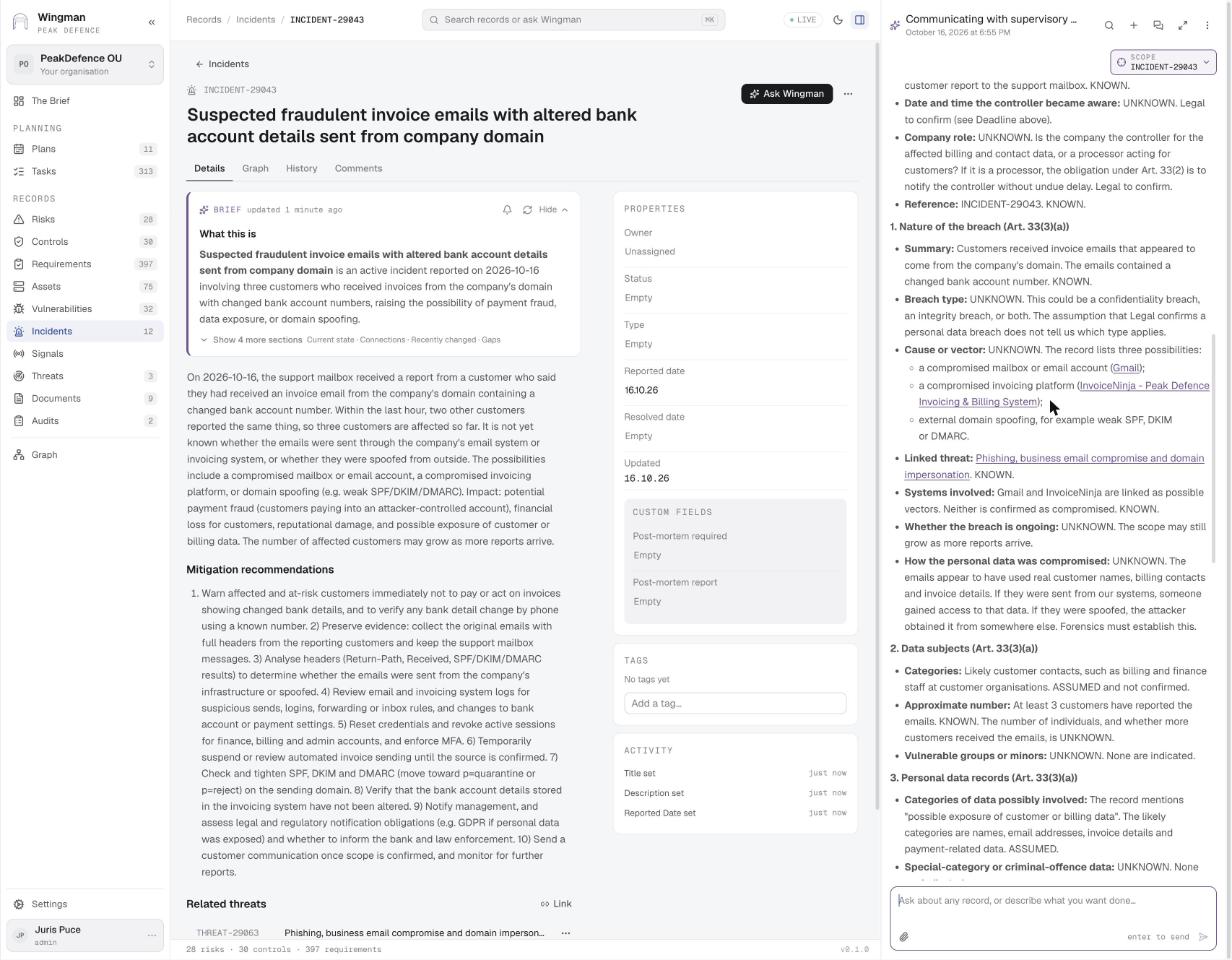
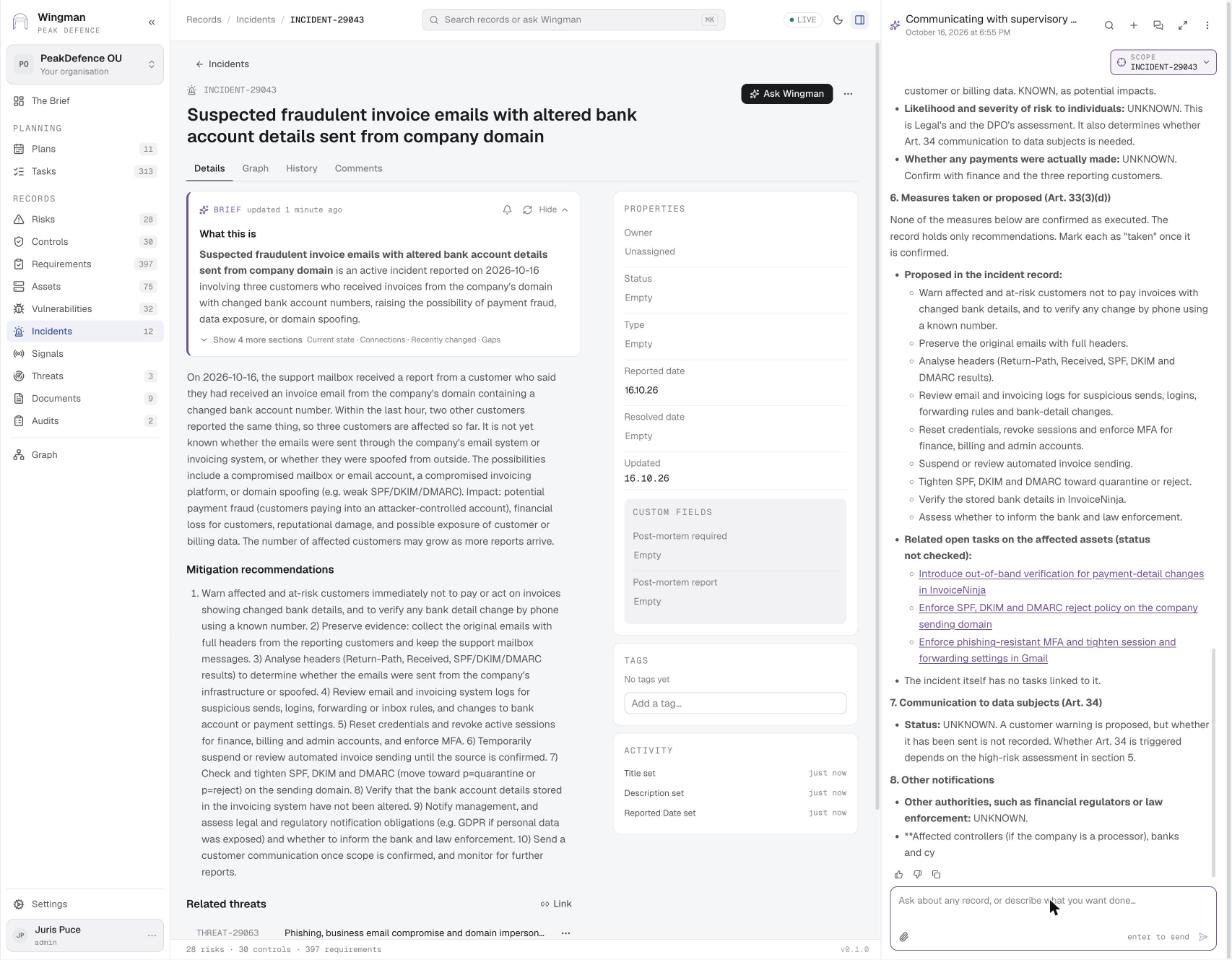
Lietojumi no šī skatpunkta
Tie paši lietojumi, ar to, kas mainās šī regulējuma dēļ.
Atbilstība
VDAR un DPIA
Šī skatpunkta kodols. Apstrādes darbību reģistrs un DPIA ar riskiem un pasākumiem katrai darbībai.
Darbība
Piegādātāju novērtēšana
Apstrādātājus novērtē pirms izmantošanas, un datu apstrādes līgumi un nosūtīšanas garantijas glabājas pie piegādātāja.
Darbība
Incidentu pārvaldība
Personas datu aizsardzības pārkāpumiem pieņem lēmumu par ziņošanu 72 stundu laikā, un izvērtējums saglabājas arī tad, ja ziņots netiek.
Darbība
Izmaiņu pārvaldība
Jauns nolūks, sistēma vai apstrādātājs izraisa integrētas datu aizsardzības pārbaudi un DPIA nepieciešamības izvērtējumu pirms ieviešanas.
Darbība
Regulāras pārskatīšanas
Apstrādes darbību reģistrs, glabāšanas termiņi un apstrādātāju līgumi tiek pārskatīti pēc grafika.
Atbildība
Lomas un RACI
Pārziņa, apstrādātāja un datu aizsardzības speciālista pienākumi ir piesaistīti lomām, un speciālista neatkarība ir redzama.
Pārliecība
Audits
Datu aizsardzības auditi katram pantam un katrai apstrādes darbībai, ar konstatējumiem, kas tiek uzraudzīti līdz novēršanai.
Atbilstība
Jaunas prasības
Jaunas uzraudzības iestāžu un EDAK vadlīnijas tiek sasaistītas ar esošajiem pasākumiem.
Jautājumi, uz kuriem tas atbild
Kur mēs apstrādājam šīs personas datus?
No datu subjektu kategorijas uz apstrādes darbībām, uz sistēmām un apstrādātājiem, kuros dati glabājas. Tas atbild uz piekļuves un dzēšanas pieprasījumiem.
Vai par šo pārkāpumu jāziņo, un līdz kuram brīdim?
No pārkāpuma uz skartajām darbībām un datiem un riskiem personām, ar 72 stundu termiņu un reģistrētu lēmumu.
Kuri apstrādātāji saņem personas datus ārpus EEZ?
No apstrādātāja uz tā atrašanās vietām un apakšapstrādātājiem, ar esošu vai trūkstošu nosūtīšanas garantiju.
Kurām augsta riska darbībām nav DPIA?
Apstrādes darbības, kas atzīmētas kā augsta riska, bet kurām nav sasaistīta DPIA, parādās kā nepilnības.
Citas nozares un regulējumi
NIS2 un Nacionālās kiberdrošības likums
Vadīt būtiska vai svarīga subjekta informācijas drošības funkciju no viena reģistra, kurā ir piegādātāji, aktīvi, riski, incidenti, ievainojamības, draudi un uzdevumi.
Finanšu nozare – DORA, MiCA un uzraudzības prasības
Vadīt operacionālo, finanšu, reputācijas un citu nefinanšu risku pārvaldību vienā modelī un notvert notikumus, kuriem tā būtu jāmaina.
ISO 27001 un SOC 2 Type 2
Uzturēt visu informācijas drošības pārvaldības sistēmu vienā modelī, ar kontroļu īpašniekiem, regulārām pārskatīšanām, vadības pārskatu un pierādījumiem, kas aptver visu audita periodu.
MI pārvaldība – ISO 42001, EN 18286 un ES MI akts
Uzskatīt katru MI lietojumu par aktīvu ar saviem riskiem, kontrolēm un darba plānu un parādīt atbilstību ES MI aktam no tiem pašiem ierakstiem.
Kibernoturības akts
Iestrādāt CRA atbilstību tajā, kā produkti tiek izstrādāti un uzturēti, no risku novērtējuma un SBOM līdz ievainojamību apstrādei un ziņošanai.