Izmaiņu pārvaldība
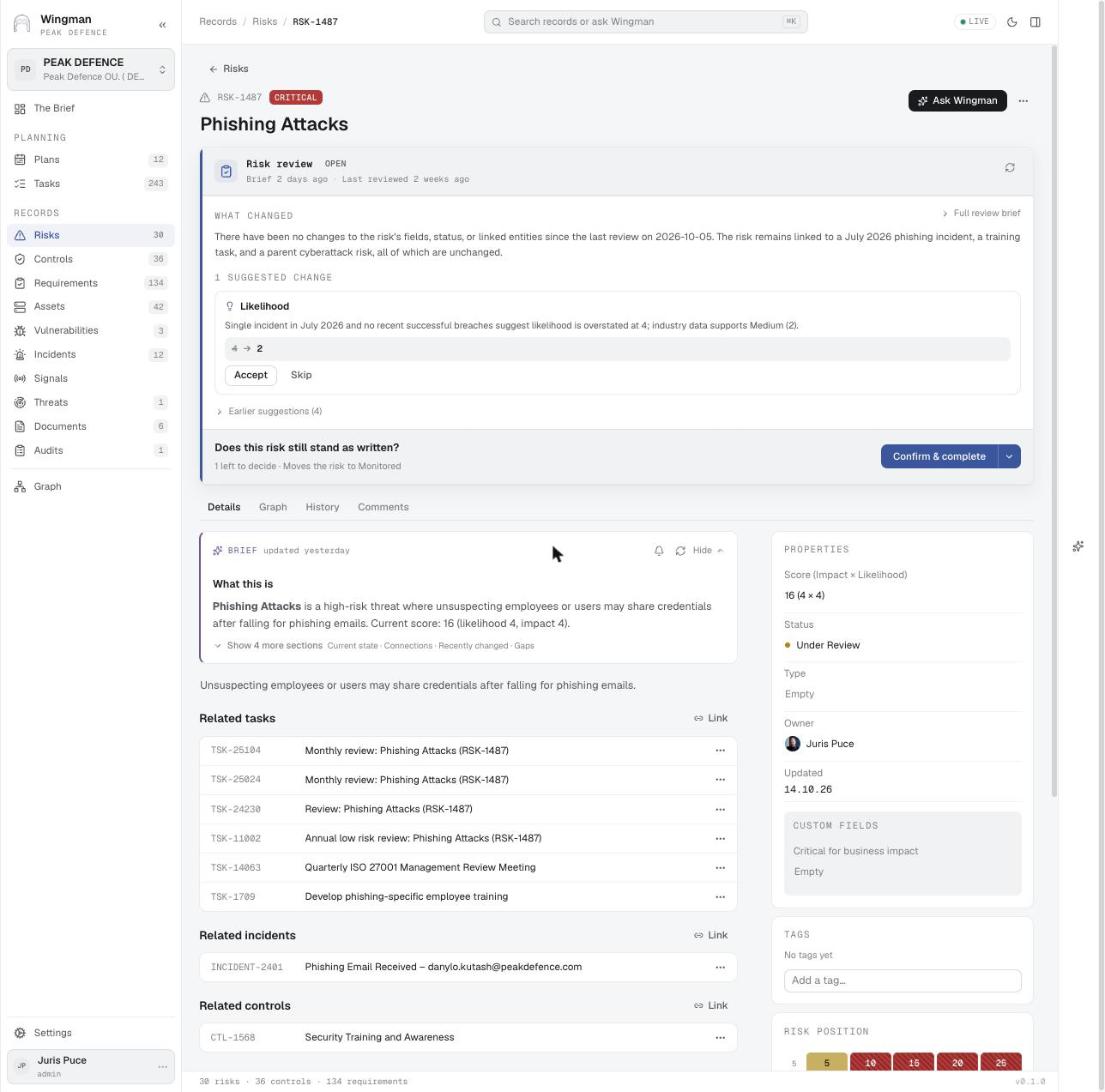
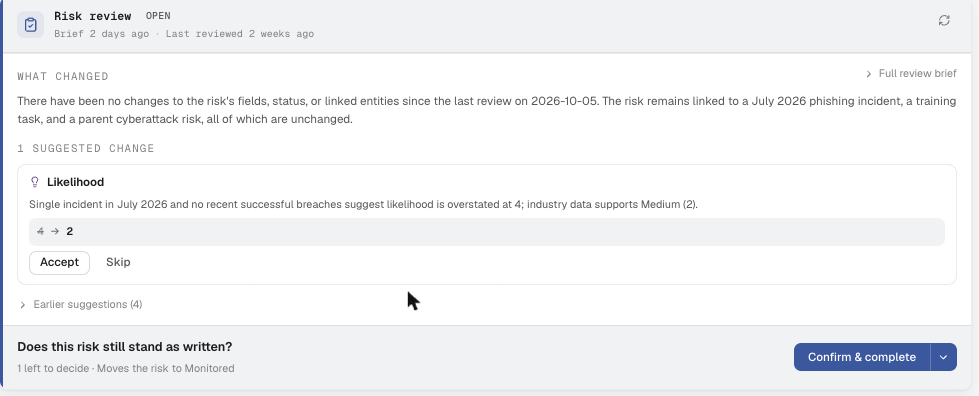
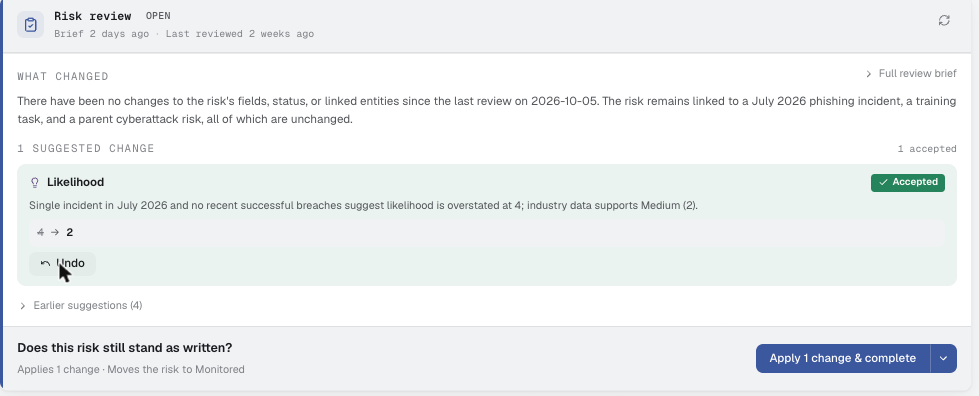
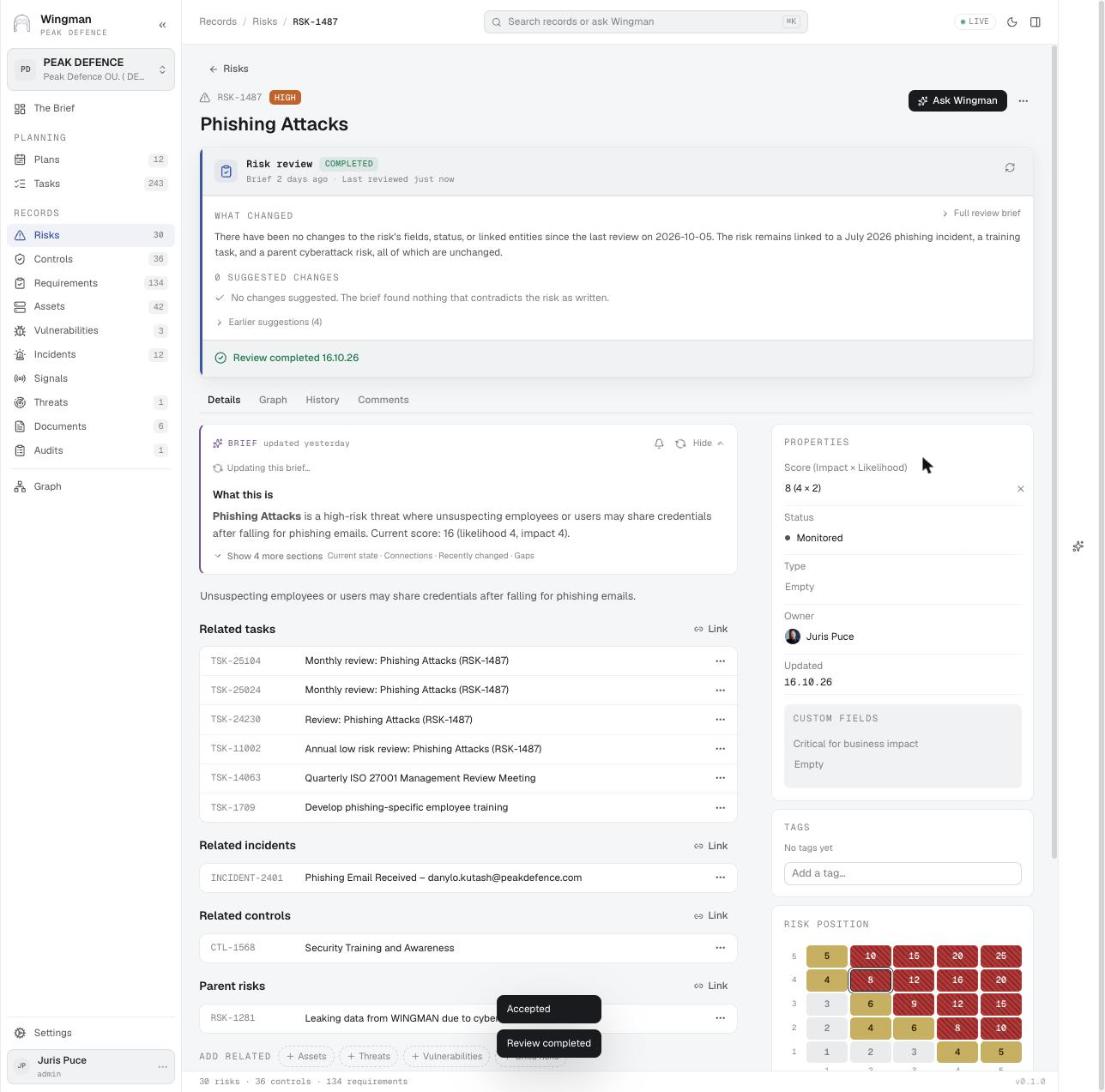
Novērtēt plānotu izmaiņu ietekmi, izlemt nepieciešamās kontroles pirms un pēc tām un rezultātā uzturēt vienotus ierakstus.
Tipiskās prasībasISO 27001 A.8.32DORANIS2 21. pants
Šī posma ekrāni · Posms 5: Pēc izmaiņām
Nozaru skatpunkti
Kā šis lietojums izskatās konkrētu regulējumu ietvarā.
Finanšu nozare
Jauni produkti un būtiskas izmaiņas tiek novērtētas no riska viedokļa pirms ieviešanas.
ISO 27001 / SOC 2
Izmaiņām novērtē drošības ietekmi, un izmaiņu ieraksts ir pierādījums izmaiņu pārvaldības kontrolēm.
MI pārvaldība
Jauna modeļa versija vai jauns mērķis ir izmaiņa, ko novērtē pirms ieviešanas.
CRA
Katram laidienam novērtē drošības ietekmi, un ieraksts kļūst par daļu no tehniskās dokumentācijas.
VDAR
Jauns nolūks, sistēma vai apstrādātājs izraisa integrētas datu aizsardzības pārbaudi un DPIA nepieciešamības izvērtējumu pirms ieviešanas.
Citi lietojumi
Incidentu pārvaldība
Atbalsts katrā incidenta posmā, no pirmā signāla līdz risku pārskatīšanai, ko tam vajadzētu izraisīt.
Piegādātāju novērtēšana
Novērtēt piegādātāja piemērotību pirms sadarbības sākšanas un turpināt to uzraudzīt arī pēc tam.
Regulāras pārskatīšanas
Veikt labajā praksē paredzētās pārskatīšanas (aktīvi, dokumenti, riski, incidenti, piekļuves) pēc kalendāra, nevis pēc atmiņas.
Drošības darbību vadība
Vadīt drošības darbu ar plāniem un uzdevumiem, ar kopsavilkumiem, atgādinājumiem un eskalācijām, un jautāt "kas jāizdara" visam, ko modelis zina.